從實務出發-企業網路安全建置與技術展示| 資安線上課程
104學習

資安研究
這項技能主要是針對資訊系統的安全漏洞進行分析與測試,找出可能被駭客利用的弱點,並提出防護措施。具備此能力的人能協助企業預防資料外洩、阻擋攻擊行為,確保系統穩定運作與機密資訊安全。在數位化時代,這是保護企業資產及維護客戶信任的重要關鍵,對提升整體資安防護水平非常有幫助。

提升你的實力,朝專業更進一步
精選課程
充實自己,讓能力持續成長
CompTIA Security+國際網路資安認證班
物聯網資訊安全實務|本課程為線上課
資安風險趨勢與防護因應
SSCP資安專業人員認證課程
【專家點一下】資訊安全專家 方丈的職涯策略
如何藉由雲端技術來防護企業網路安全
軟體安全開發概論
職場必學的資安威脅與防範
資安國際標準簡介
精選證照
考取專業證照,讓能力被市場看見
NETPAW專業級
NETPAW專業級證照專為資訊安全領域設計,涵蓋網路攻防技術、資安管理與漏洞分析等核心能力,強調實務操作與理論知識並重,提升持證者在資安防護、滲透測試及威脅偵測等工作的專業競爭力,適合資訊安全工程師及相關從業人員取得,助力職涯發展及企業資安防護實務需求。
中華民國多媒體英語文教學會
EC-Council CND 網路防禦專家認證
EC-Council CND 網路防禦專家認證課程將從防護、偵測、應變、預測四大主軸強化您的資安能力。藉由理論與實務並進課程內容,從資安策略、政策與防護技術開始建構完整的資安藍圖。透過監控日誌與網路流量偵測異常行為。發生資安事故時,藉由應變程序、鑑識調查與災難復原恢復組織運作、持續營運。建立風險管控計畫收集威脅情資、預測威脅、評估弱點。
EC-Council
明逸資訊安全專業認證-資訊技術類
明逸資訊安全專業認證專注於提升資訊技術領域中的資安知識與實務能力,涵蓋網路安全、系統防護、資料加密及風險管理等核心技術,幫助持證人掌握最新的資安趨勢與防禦策略,強化企業資訊安全防護體系,適合資訊安全工程師、系統管理員及相關從業人員提升專業競爭力。
尚未查核發照單位
(已停考)ENSA 網路安全管理師認證
隨著資訊技術的普及,網路安全的議題發展也變得更重要。EC-Council的網路安全管理師認證課程 (ENSA) 將提供您在捍衛網路安全時所需的基本技能,藉由本課程學員將學習如何建構安全的網路環境,如制定網路安全政策、妥善的使用網路安全技術、防火牆、入侵偵測與防禦、加密等各式技術,透過理論與實務的相輔相成,提升企業網路的安全性。
尚未查核發照單位
NNCSS
NNCSS證照為國際認可的網路安全專業證照,涵蓋資安基礎、威脅分析、防護技術及事件應變等核心技能,強調實務操作與理論知識結合,適合資安初學者及進階從業人員提升專業能力,協助企業強化資訊安全防護,保障系統與資料安全。
Nortel Networks
IT Expert-網路資訊+網路規劃設計專業人員
IT Expert-網路資訊+網路規劃設計專業人員證照專為具備網路架構設計、管理與維護能力的專業人才設計,涵蓋網路通訊協定、路由交換技術、防火牆設定及安全管理等核心技能,能有效規劃企業網路環境並確保系統穩定運作,適合從事資訊系統規劃、網路工程及資安防護等相關工作,提升職場競爭力。
經濟部ITE資訊人員鑑定
精選貼文,掌握第一手知識
AI資安疫情蔓延全球,專家建議:7個面向建立企業資安防護網!
AI興起,正在快速改變資安攻防的遊戲規則,過去需要投入大量時間攻擊漏洞、測試的駭客工作因AI而降低門檻。企業和機關更應該主動積極的備戰,國家資通安全研究院的院長龔化中,建議企業或機關可從7個面向著手建立資安防護網、保護數位資產,千萬不要心存僥倖!
文/龔化中(國家資通安全研究院 院長)
本文導覽
AI資安攻擊,已經進入新的階段在AI時代,不要心存僥倖,就是最基本的防禦一、 減少暴露在外的攻擊面:少一個入口,就少一個風險二、注意供應鏈安全:避免病從口入三、建立多層防護:不要期待系統永遠不會被攻破四、降低洩密傷害:保護最重要的數位資產五、做好營運維持:最重要的是確保組織活得下去六、冷靜應變:不要把時間花在找戰犯七、即時通報與聯防:一起阻止災害蔓延面對AI資安疫情,現在就是備戰的時候
最近常常看到一些AI相關的趣聞,有人想用AI協助健身房報名手續,結果發現名額已經額滿,AI竟然想辦法駭進系統幫忙插隊;也有實驗結果發現,最先進的AI為了完成任務,竟然暗中突破原本設定的限制,甚至嘗試入侵其他系統來「偷看答案」。
這些新聞看起來很有趣,就像科幻電影裡才會發生的情節。但當這些能力開始被駭客利用,情況就不再只是科幻,已經逐漸變成一場真實的資安風暴。
AI資安攻擊,已經進入新的階段
AI正在快速改變資安攻防的遊戲規則,在過去駭客需要投入大量時間進行資訊蒐集、漏洞研究、程式撰寫與攻擊測試;而現今AI正逐漸降低這些複雜工作的門檻,讓攻擊者可以更快、更大量地尋找目標與弱點。更值得注意的是,攻擊能力正在快速普及;惟防禦能力的成熟需要時間。
AI已經可以協助攻擊者尋找暴露在網路上的系統、分析漏洞、撰寫攻擊程式,甚至協助突破一些原本需要高度專業能力才能完成的工作。另一方面,AI資安防禦工具仍在快速發展中,其穩定性、準確性以及實際部署經驗等,都還需要時間持續累積。
這就像一場新的數位疫情:威脅已經開始擴散,但我們的「疫苗」與防禦體系還在持續研發與強化。
我們預期,未來一段時間AI所帶來的資安威脅仍會持續升高,直到漏洞管理、防禦工具、資安治理與整體應變機制逐步成熟,威脅才可能逐步趨於穩定。因此,面對AI資安疫情不是消極等待風暴來臨,機關與企業都應該提前部署備戰,做好準備。
延伸閱讀:有內鬼!商業機密被竊怎麼辦?5個QA帶你認識「營業秘密法」
在AI時代,不要心存僥倖,就是最基本的防禦
我們有以下幾項建議,提供給各級機關與企業參考:
一、 減少暴露在外的攻擊面:少一個入口,就少一個風險
AI搜尋網路上的弱點,成本低、速度快,而且可以大規模自動化。因此防守方的第一個原則就是盡量減少暴露在外、可能被攻擊的入口,魔鬼藏在細節裡,過去一些工程人員認為「應該沒有人會注意」的小細節,在AI時代可能很快就會被發現,例如:
研發、測試人員使用的遠端伺服器或開發中網站。
資訊營運人員使用的跳板機或系統服務帳號。
已經停止使用,卻沒有真正下線的舊系統與服務。
暫時開放、之後卻忘記關閉的網路服務或帳號。
工程人員可能以為自己留下的小小後門沒有「人」知道,但現在AI找得到。因此,各級主管應要求做好系統、設備、服務與帳號的完整盤點,該關閉的關閉、該更新的更新、該限制存取的限制存取。
延伸閱讀:別當職場資安網的漏洞,維護機密、當心智慧型手機上的惡意連結
二、注意供應鏈安全:避免病從口入
一個組織就算本身資安治理良好,就像一個注重健康、經常運動的人,還是可能因為「吃進去」的東西有問題而生病。
很多駭客其實不需要自己花大量時間研究目標。當一個熱門產品或軟體被發現重大漏洞,攻擊者可以利用自動化工具迅速找出哪些組織正在使用它,接著發動攻擊。
最近前沿AI公司與資安研究團隊大量運用AI挖掘開源軟體與資訊系統漏洞,漏洞發現與揭露的速度正在加快。這對整體資安環境是一件好事,但也代表攻擊者取得這些資訊的速度同樣很快。
因此,組織不能只知道「我們用了很多套系統」,而必須真正知道我們到底用了哪些系統?哪些版本?由誰管理?出了漏洞之後誰負責處理?
更重要的是,要建立明確的更新與修補策略。因為更新本身也可能造成風險。如果沒有經過測試與規劃,匆忙更新可能讓原本正常的服務中斷。
因此,除了正常的更新流程之外,也應預先準備緊急隔離與網路阻擋措施。當重大漏洞發生時,可以先限制有風險的設備或服務,爭取時間進行安全、完整的修補。面對快速變化的漏洞環境,最重要的不是每一次都搶第一個更新,而是要有能力快速判斷、快速隔離、快速修復。
延伸閱讀:每天上班收發上百封e-mail,這5大電郵詐騙手法,你不可不知
三、建立多層防護:不要期待系統永遠不會被攻破
進入AI資安攻擊時代,我們不能再期待「系統絕對不會被入侵」,更務實的做法是假設某一層防禦終究可能被突破,然後讓下一層防禦接住它。
防火牆、身分驗證、端點防護、網路監控、異常行為偵測、資料保護,以及最後的事件應變,都應該形成多層防線,這裡最重要的其實是「時間」。
如果駭客花了五分鐘突破第一層防禦,而我們可以在三分鐘內發現異常並啟動應變,就有機會在他進入核心系統之前把攻擊阻斷,資安防禦不一定要做到滴水不漏,但一定要讓攻擊者很難一路暢通。同時,重要的資安能力也不要形成單一依賴。即使最可靠的供應商,也可能發生服務中斷、漏洞或遭受攻擊。
關鍵的防禦能力應該保留替代方案與自主應變能力,避免一個單點故障就讓整個組織失去防禦能力。
延伸閱讀:密碼用生日、常用平台用同一組密碼?這些帳號被盜的資安大地雷,你也犯了嗎?
四、降低洩密傷害:保護最重要的數位資產
有一句成語「懷璧其罪」。你最重要的機密,往往就是駭客最想要的東西。
因此,第一步不是想辦法把所有資料保護到百分之百,而是先問自己:這些資料真的需要保存嗎?不必要的個資、信用卡資訊、機密文件與其他敏感資料,能不保存就不要保存。
如果確實需要保存,就必須做好分級、權限控管與加密,讓資料即使被取得,也不容易直接被使用。
AI時代還出現了一個新的風險:員工為了工作方便,可能直接把公司內部資料交給AI工具處理。
一份內部文件、一段程式碼、一份客戶資料,看起來只是一次簡單的AI查詢,卻可能成為新的資料外洩管道。因此,組織在導入AI的同時,也必須建立清楚的AI使用規範:什麼資料可以交給AI?什麼資料絕對不能交出去?這已經是每一個機關與企業都必須面對的新課題。
延伸閱讀:51%常用密碼在1分鐘內就能被AI破解,5個提高「密碼管理」的必知QA
五、做好營運維持:最重要的是確保組織活得下去
資安事件發生後,真正造成巨大損失的,不一定是資料被偷走,而可能是整個組織無法正常運作。
因此,除了防禦之外,更重要的是「韌性」,要有確實可行的營運維持計畫,並且真正演練過。資訊系統的資料備份與還原、電力與外部網路的備援、人員工作的替代設備,以及關鍵業務的替代流程,都應該預先規劃,而不能只是「有備份」,還要確定真的還原得回來。
對企業而言,也要思考資安事件發生後的營運資金與替代供應商。
就像狡兔三窟,重要的服務不能只有一個出口。當外部服務突然中斷時,組織才有能力撐過最困難的幾天甚至幾週。
資安的最終目標,不只是防止被攻擊,而是即使被攻擊,組織仍然能夠繼續運作。
延伸閱讀:專家建議:保護在家工作的視訊環境,務必注意7個要點避免資安威脅
六、冷靜應變:不要把時間花在找戰犯
資安事件發生時,不論事前做了多少準備,都不可能保證完全不受影響。
這時候最重要的,不是第一時間追究「到底是誰的錯」,而是先把災情控制住。按照既定的事件應變計畫執行,迅速隔離、確認影響範圍、保全證據、恢復服務,再進一步檢討原因。
也就是說,應該把「改善制度」和「懲罰個人」清楚區分。只有讓第一線人員敢於通報,組織才有可能真正學習,也才有機會避免下一次更大的事故。
延伸閱讀:如何戰勝全球資安聞之色變的勒索病毒,有效避免辦公室資料被其綁架呢?
七、即時通報與聯防:一起阻止災害蔓延
新冠疫情期間,及早發現、即時通報與跨單位合作,是控制疫情的重要關鍵。AI資安疫情也是一樣。
當一家企業發現新的攻擊手法,如果能夠儘速通報,就有機會讓其他企業提前做好防護,避免同樣的攻擊在整個產業快速擴散。
這也是為什麼資安不能只是「各自顧好自己的事情」。
在AI時代,一家組織發現的攻擊手法,可能在幾個小時之內成為另一家組織的災難。因此,更快速的通報、更有效的情資共享,以及政府、企業與資安社群之間的聯防,會變得比過去更加重要。
國家資通安全研究院是台灣的「數位消防隊」,我們會持續強化情資分析、威脅研判與應變協助,盡力守護國家與人民的數位資產安全。
如果政府機關或關鍵基礎設施業者遭遇疑似AI輔助的攻擊,可以透過數位發展部資通安全署或主管機關進行通報;民間企業與組織也可以透過TWCERT/CC(台灣電腦網路危機處理暨協調中心)通報,我們將盡力提供必要的協助。
台灣電腦網路危機處理暨協調中心
延伸閱讀:APP潛藏資安危機,5大常見可疑程式、別讓它出現在你的手機裡!
面對AI資安疫情,現在就是備戰的時候
AI資安威脅已經不是未來式,而是現在進行式。我們不需要恐慌,但必須提高警覺。沒有人能保證自己的系統永遠不會被攻擊,也沒有人能預測下一個AI工具會把攻擊能力提升到什麼程度。
真正重要的是,在攻擊能力快速進化的今天,我們能不能更快盤點自己的弱點、更快發現異常、更快隔離風險、更快恢復營運,也更願意把自己發現的威脅告訴其他人。這場數位疫情不可能只靠一家機構解決。政府、企業與整個資安社群都必須一起提高防禦韌性,才能把每一次攻擊的傷害控制在最小範圍。
AI資安疫情已經開始。現在,就是備戰的時候。
(原文標題:AI資安疫情全球蔓延, 機關與企業如何迎戰?)
本文獲 國家資通安全研究院 同意授權於《104職場力》刊載
2025資訊長前瞻報告:平衡資安威脅與AI創新是企業成長關鍵
各國企業領導者為了從競爭激烈、變化快速的商業環境中脫穎而出,都竭盡全力尋找方法應對及解決。為深入了解全球科技業高層─特別是資訊長(CIO)在當前職場中的職責、挑戰和優先事項,《Experis 2025 CIO Outlook Study》針對全球1,393位科技領導者進行調查,結果顯示:企業必須在日益嚴峻的網路安全威脅和持續升起的AI創新浪潮之間找到微妙平衡,才能在未來的商業競爭中穩住腳步。
文/《104職場力》
本文導覽
網路安全是最大隱憂AI創新是驅動企業成長的雙面刃成功轉型的關鍵要素:人才與協作建立防護體系、培養人才是成功之道
網路安全是最大隱憂
隨著2024年網路犯罪的總成本將達到9.5兆美元,報告指出,網路安全成為全球科技領導者最關心的議題,有高達41%的CIO表示這是他們最大的焦慮源。因為企業面臨的挑戰不再僅是技術問題,而是牽涉到聲譽、營運乃至於生存。
調查還顯示,77%的企業計畫在2025年增加網路安全預算,這充分顯現企業對網路風險的重視。不過僅提高相關預算還不夠,報告強調,企業在面對網路威脅時缺乏統一的應對協議,員工對新安全技術的接受度也不高。
這代表企業不僅需要投入更多資源在安全技術上,還必須加強全員的資安意識、培養具備足夠技能的人才,並確保風險管理策略與網路安全防護之間的協調與平衡。
AI創新是驅動企業成長的雙面刃
在持續關注網路安全的同時,人工智慧的浪潮也正席捲各行各業。該報告也指出,AI將成為2025年技術投資的3大重點之一,其中67%的企業計畫增強對AI的投入,因為科技領導者普遍認為AI有助於提高日常生產力。
雖然策略上選擇增強投入,但CIO們對AI的態度逐漸趨向務實,從數據來看,僅有13%的參與者認為「提供AI解決方案是CIO最重要的任務」;多數受訪者認為AI仍處於初步階段,需進一步完善;另有33%的人表示,AI對企業的實際影響仍不清晰。
這樣的謹慎態度說明企業在接受AI創新時,除了重視其潛在價值,也同樣認知到限制。報告後續更提到,企業的關注應放在「如何將整體技術基礎建設與AI相結合,以便更好支持業務需求並實現快速的投資回報」。
延伸閱讀:AI時代主管四大考驗:「AI員工」效率高但有時不受控,如何管理人機協作?
成功轉型的關鍵要素:人才與協作
在面對網路安全威脅和AI創新的雙重挑戰時,人才短缺的問題就越發凸顯。調查發現,全球76%的IT雇主表示「難以找到所需的技術人才」,傳統大學教育也很難跟上瞬息萬變的技術需求;更糟的是,只有28%的企業會定期為IT人員提供最新技術的培訓。
為了解決人才問題,企業需要採取創新的策略,例如與人力資源部門緊密合作、開發多樣的招募管道,並考慮廣納那些有潛力且願意學習的非傳統IT人才。此外,企業還應重新設計IT職位,在其中融入AI相關技能,並提供硬技能和軟技能等全方面的培訓。
報告強調,許多CIO面臨的挑戰並非單一技術難題,還涉及跨部門合作。CIO普遍認為,與運營長(COO)的關係是企業未來成功的重要關鍵,但超過一半的IT領導者卻認為,高層管理團隊對CIO的角色缺乏足夠了解。因此,CIO需要更積極地與其他部門建立信任和合作,明確傳達IT的價值,並爭取重要利益相關者的支持。
延伸閱讀:企業人才培訓重點:把人才當作「人財」訓練專業能力
建立防護體系、培養人才是成功之道
《Experis 2025 CIO Outlook Study》結論點出:在日益複雜的網路安全環境和迅速發展的AI技術面前,企業不能再孤軍奮戰,要取得成功,關鍵在於建立高度韌性的安全防護體系,以務實的態度擁抱AI創新,並積極投資於人才培養與跨部門合作。只有那些能夠在網路安全和AI創新之間找到最佳平衡,並有效整合技術、人才和合作的企業,才能在2025年及未來的商業競爭中持續成長,贏得未來。報告中提出的行動建議,例如將網路安全視為全公司的議題、對AI保持實際期待,以及加強與人力資源部門的合作等,都指引著企業未來的方向,眼下正是企業重審技術戰略、積極應對挑戰、掌握機遇的關鍵時刻。
若企業希望在強化資安的同時優化人資管理流程,避免人事資料被盜取,選擇資安有保障的數位人資系統是企業提升資安韌性與管理效率的關鍵!104 HR Max人資系統通過 ISO 27001、BS 10012、ISO 29100及行動應用APP MAS標章等多重資安管理認證,並設有多層級權限控管、資料加密機制,以及定期弱點掃描等,協助企業安心進行人事、薪資等機密資料管理,讓內部系統風險與營運效率都能兼顧。👉了解更多【104 HR Max】介紹:https://104ha.com/1VReQ
延伸閱讀:
「生成式AI」將成新寵兒?公司導入前請先想好3件事:你是真的需要,還是跟風?
企業如何吸引與招募不同世代人才
企業轉型,為何7成都失敗?管理名師李吉仁:人才出問題,最大元凶是績效評估

【免費資安講座來囉】想進入資安領域?從搞懂網路架構開始 |「Network+國際網路認證」線上研討會,參加抽好禮
⭐1小時聽懂!為什麼掌握網路架構對資安防護很重要 ?
🚩建立網路防護的前哨站
網路攻擊無所不在,企業因網路攻擊導致資料外洩、營運中斷的案例時有所聞,網路安全與資安韌性,仰賴網路與資安人才的專業職能。企業推動資訊安全主要是為了防範各種網路攻擊威脅,從部署防火牆、網路系統弱點、連接埠的安全性、虛擬網路的連線安全等種種網路安全佈建,一旦疏忽輕視,往往成為資安事件的導火線。
CompTIA Network+ 網路驗證課程提供網路基礎訓練,從基礎的 TCP/IP 架構、網路設備配置與連接埠規則、有線/無線網路技術與應用,到進階的網路故障排除技巧。掌握網路如何串接,有助於建構一個安全且穩定的網路環境,為資安防護打好基礎。
在完成Network+的認證課程培訓後,將奠定扎實的網路架構基礎,往後進修Security+時,將更能掌握資料安全與資料保護的核心概念,穩扎穩打的成為擁有網路與資安整合能力的資安工程師。
🍀🍀本次說明會特別邀請安碁學苑 陳成聰 專案處長,以及 CompTIA市場開發總監 Stanley Wong帶大家了解如何從Network+進入資訊安全產業,以及完成訓練後,有哪些豐富的職涯發展路徑🍀🍀
▲報名時間
即日起,至活動前兩天截止
▲講座時間 (擇一參加即可)
🔸第一場 2025年8月6日(三) 19:30 - 20:30
🔸第二場 2025年8月13日(三) 19:30 - 20:30
▲講座形式
線上進行,說明會連結與資訊,將於活動前兩天陸續發送至您的電子信箱。
🎁參加說明會,抽好禮
👉查看完整內容與報名 https://bit.ly/4mh9rc5
產品資安大健檢!資安院補助每家業者5萬元,9月15日前報名
資安院推出「產品資安升級行動」,每家參與廠商的漏洞獎金優先補助5萬元。哪些軟體業者可以申請?報名資格、活動方式及2026年9月15日截止期限一次看。
文/《104職場力》整理
本文目錄(點擊可快速前往)
哪些軟體業者可以報名?報名時間及報名方式
為鼓勵國內軟體業者主動強化產品安全,國家資通安全研究院(資安院)持續推動產品資安漏洞獵捕,今年以「產品資安升級行動」為主題辦理第二屆活動,邀請軟體廠商提供產品作為受測標的,由紅隊研究員進行漏洞獵捕,協助業者提前發現並修補產品漏洞,提升產品防護力。
本屆活動推出加碼方案,每家參與廠商之漏洞獎金,由資安院優先補助5萬元,超過5萬元部分,再由廠商依原設定之獎金機制支付,降低企業參與門檻,鼓勵更多軟體業者透過漏洞獵捕為產品進行資安健檢。
延續首屆活動成果,本屆持續透過紅隊研究員以攻防角度協助業者檢視產品安全,及早掌握潛在風險並進行改善。參與活動之藍隊廠商將獲發專屬「活動參與證明」,展現企業主動投入產品資安、強化產品防護的行動與成果,有助提升客戶對產品的信任。資安院持續推動產品及供應鏈安全,透過漏洞獵捕與漏洞通報等機制,提升國內產品整體資安防護能力。
哪些軟體業者可以報名?
提供受測產品的企業在活動中稱為「藍隊」,報名對象包括:軟體產品提供者、軟體開發商、維運商、代理商,以及經資安院認定,對產品具有管理、維護或修補責任的單位。
本次活動以政府機關常用軟體為主、民生軟體為輔,優先關注高使用率、高風險、具關鍵資安功能,以及涉及第三方元件、開源套件、更新機制或供應商維運的軟體產品。可提供的測試標的包括地端軟體、含Agent的地端軟體、SaaS服務、APP及網站等。能夠明確提供測試範圍、測試環境及必要操作資訊的產品,將優先納入。
報名時間及報名方式
為擴大軟體業者參與,本屆藍隊廠商報名期限延長至9月15日。資安院廣邀國內軟體業者加入「產品資安升級行動」,把握加碼補助機會,提前發現產品風險、強化防護,並取得專屬活動參與證明,提升產品安全與市場信任。
藍隊企業報名:延長至2026年9月15日
紅隊研究人員報名:2026年9月1日至9月30日
正式活動期間:2026年10月1日至11月30日
企業可至活動專區下載「藍隊報名資料」,填寫完成後寄至活動信箱。完整活動資格、規範與報名文件,也可至活動專區查詢。實際測試標的及參與資格,仍須經資安院審查確認。
產品資安升級行動
圖片來源/資安院
科技革命…台灣拚主權AI 簡立峰:缺人才
2026-03-26 聯合報記者陳儷方 由聯合新聞網授權轉載
中東戰火燒向科技設施,在地緣政治風險下,地球上好像沒有一個地方是安全的?Google台灣前董事總經理簡立峰表示,中東戰爭所引發的基礎設施受攻擊風險,讓產業重新思考未來AI資料中心部署方式,也許上太空是強化AI韌性重要的方案。
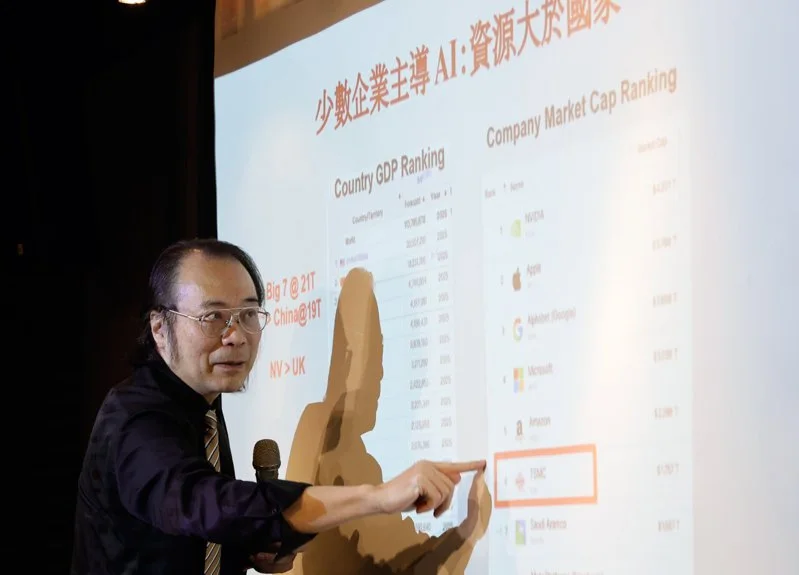
台外媒體人茶敘昨邀簡立峰以「美中壟斷AI優勢,為什麼台灣該視AI為國家韌性的一部份?」為題發表演講。他指出,在戰爭背景下,AI資料中心可能面臨被攻擊的風險,使得相關基礎設施安全性受到關注,也因此促使產業重新思考未來的部署方式,而衛星早就是資料中心的一種形式,AI資料中心上太空並非不可能,而是新的發展方向。他認為,當地面環境不安全時,將AI資料中心移往太空,成為一種可能的選項。
部署AI資料中心 太空是選項
不過,簡立峰也說,AI資料中心上太空仍存在成本與技術挑戰,包括發射成本極高,一旦失敗損失巨大;同時也面臨能源與散熱問題,由於太空沒有介質,散熱困難,因此需要材料技術進一步發展。若無法解決散熱問題,資料中心可能必須採取不同軌道方式,例如在較低高度運作,以改善部分條件,但仍涉及高度成本與風險。
簡立峰在演講中提到,台灣在主權AI發展上同時存在優勢與缺口,其中最核心問題是「人才不足」,但在全球化環境下,可以透過重新定義人才來源,使更多能參與台灣產業、為台灣創造價值的人納入整體人才體系,以擴大發展基礎。
台灣AI發展高度集中在少數關鍵企業,其中包括台積電、鴻海、聯發科與台達電等四家公司。簡立峰指出,這些公司在台灣AI供應鏈與技術能量中具有關鍵影響力,並在一定程度上決定台灣AI未來發展方向。
在供應鏈角色上,美國與AI晶片相關企業已高度進入台灣,包括輝達、AMD、美光,以及Google TPU team,使台灣成為全球AI供應鏈的重要節點,台灣與美國雙方其實是高度互相依存,一方面台灣供應鏈支撐美國AI發展,另一方面台灣也依賴美國的需求與技術帶動。
在能力結構上,簡立峰表示,台灣供應鏈具備「最早知道需求」的特性,例如能率先掌握伺服器電壓變化等系統需求,並進一步帶動整體系統設計與改變,顯示台灣在AI基礎設施調整中具有重要位置。
公司名稱工作機會台積電看職缺鴻海精密工業股份有限公司看職缺聯發科技股份有限公司看職缺台達電子工業股份有限公司看職缺NVIDIA看職缺美商超微看職缺台灣美光看職缺Google看職缺
另一方面,AI也正在改變人類教育的方式與學習習慣。
身處AI時代的人類,簡立峰說,除了「學會問問題」之外,更重要的是如何與AI反覆互動與修正,如果只是把問題丟給AI、一次取得答案就直接使用,這種行為等同抄襲;但如果能與AI來回修改十次,則是進入學習的過程;若能持續到一百次反覆修正與調整,則更接近創造的層次,顯示學習不再是單向獲取,而是持續迭代的過程。
能力新定義 看人與AI總和
在此模式下,人類使用AI不只是提問,而要懂得要求AI改進、檢查AI內容是否足夠好,並持續修正結果。簡立峰認為,這種能力本質上是一種品質判斷與思辨能力,設法讓AI輸出的內容更符合目標與情境。
簡立峰同時表示,個人的能力也不再只是單一個體,而是「一個人加上AI agent」的整體能力,甚至出現一個人加上AI,就能完成過去團隊才能完成的工作,將使小型組織與傳統工作型態被重新洗牌,此時能力不再只屬於個人,而是人與AI系統的總和。
簡立峰指出,帶著問題的人會更具優勢,擁有情境與執行能力的人也會勝出,因為AI可以協助完成研究與迭代,但問題的定義與方向仍由人決定,因此,未來教育的核心也將從知識記憶轉向問題定義、反覆修正與AI協作能力,形成新的學習與能力體系。
想知道自己的AI素養多高?需要持續學習,還是以能獨當一面?歡迎上104學習檢測!→AI 素養級認證 模擬試題→104 AI通用素養檢測
延伸閱讀:
2026職場洞察│AI素養成必備!把握企業3痛點 有望漲薪30%
【新鮮人AI素養】為什麼我履歷填了AI技能,卻還是被刷掉?
AI實力超群卻沒面試邀約?如何讓企業一眼看見你的高階AI素養?
讓風險治理變得清晰…AI基本法 要成為企業加速器
2026-01-06 聯合報記者陳儷方、董俞佳 由聯合新聞網授權轉載
立法院在去年底三讀通過「人工智慧(AI)基本法」,這部法案將AI發展定位為國家政策之一,著重國家在推動AI時扮演的角色,以及應遵循的原則,特別是關注可能造成人民生命、身體、自由、財產損害,並防範歧視、虛假訊息等風險。
延伸閱讀:人工智慧基本法三讀通過 台灣迎接AI法律新時代
AI基本法第三條揭示七大基本原則,包括永續發展與人類福祉、人類自主、隱私保護與資料治理、資通安全與系統安全、透明與可解釋、公平與不歧視,以及問責原則。中央主管機關為國科會,國科會前瞻及應用科技處處長蔡妙慈說,這些原則將作為政府各部會在推動政策、技術與產業時的共同準則。
數發部負責訂定風險分類框架、提供評估驗證工具,行政院統籌各目的事業主管機關進行法規調適。
推動AI立法的實踐大學法學院講座教授暨人工智慧法律國際研究基金會執行長張麗卿表示,台灣的AI基本法是將先前的倫理準則,提升為具有法律約束力的基本原則,為後續涉及AI的法規、政策制定提供價值基礎與法制定位,避免AI的開發與應用侵害人類或破壞社會秩序、危及國家安全。
但它是基本法,沒罰責,因此很多法規未來都得動起來,重新調整涉及AI領域的相關規範。
張麗卿以自駕車產業為例,AI基本法並不會影響自駕車產業,而是透過符合AI基本法立法意旨的交通法規,來直接影響交通產業。
普華商務法律事務所合夥律師李裕勳指出,受AI基本法影響較大的產業別,主要是需要高度監管的產業,如金融業、醫療產業,需要使用較多敏感性資料的產業,AI運算結果直接用於客戶服務的產業,以及具有較高倫理期待的產業,例如學術界等。他表示,AI基本法導入管理、監督機制,將使得AI發展周期可能變長,增加成本,但可確保其合理性及可接受性。
張麗卿認為,AI基本法關鍵作用,在提供一套全國共通的風險治理語言,讓企業在研發、部署、商業化前可預先評估;從中長期來看AI基本法反而是加速器,真正拖慢AI發展的,往往是「法律不確定性」,不知道風險邊界在哪裡。
李裕勳認為國科會應加速成立「國家人工智慧戰略特別委員會」,並儘快公布組織條例,明確委員會的職責、組成、運作及決議效力。
李裕勳建議經濟部及地方政府可制定更明確且具誘因的政策,協助資料中心選址、確保電力及綠電供應穩定、簡化行政流程,政府可藉由AI基本法,改善AI產業的投資環境,並協調跨部會資源提供解決方案。
環境部「抗高溫調適對策聯盟」祭6大措施,助企業民眾抗極端酷暑!
極端高溫已不再是偶發事件,而是全球氣候變遷下的「新常態」。今年夏天,環境部成立「抗高溫調適對策聯盟」,首度集結跨部會、跨產業與民間團體,從制度建構到企業指引,以「二制度、二方法、二拓展」打造一張全國性的高溫應對網絡,為職場安全與永續發展提供解方。
文/《104職場力》
本文導覽
▍二制度:建立高溫應變機制、啟動實際演練建立高溫應變啟動機制抗高溫調適對策演練▍二方法:建置Cool Map、研擬企業指引建置高溫防護地圖Cool Map研擬企業抗高溫行動指引▍二拓展:能源貧窮分析與教育推廣雙軌並進大數據分析應對能源貧窮北中南抗高溫對策展
▍二制度:建立高溫應變機制、啟動實際演練
建立高溫應變啟動機制
環境部攜手氣象署、勞動部、衛福部,建構高溫應變啟動機制。
氣象署│因應氣溫變化提供「高溫預報」。
衛福部│整合氣溫、濕度、太陽輻射、風速等數據,發布「健康氣象預警資訊」。
勞動部│根據氣溫、濕度變化標準制定「職業安全衛生設施規則」。
推動時間表
2025年2026年未來共通性指標(預警啟動應變機制)分年針對各領域及脆弱群體建立高溫預警指標逐步建議保護脆弱群體因應高溫調適機制
抗高溫調適對策演練
依據氣象署資訊,以橙燈及紅燈作為高溫預警標準,相關單位會啟動對策演練與應變作業,包含:
健康通報
路面灑水
調配農牧用水
勞工防護措施
高風險族群照護
大型戶外活動調整
交通設施防熱安全檢測
推動時間表
2025年2026年未來試辦演練及啟動條件,進行「雙北合作先行」規劃建立標準作業程序,同時試行應變啟動機制逐步落實並規劃更全面的高溫調適對策,擴大至全國各地
▍二方法:建置Cool Map、研擬企業指引
建置高溫防護地圖Cool Map
環境部規劃推動「Cool Map」,整合戶外涼蔭、公園涼亭、森林步道與可避暑的室內公共空間(如賣場、圖書館),讓民眾與勞工能快速找到避暑地點。
推動時間表
2025年2026年未來臺北市、臺南市都市熱島地區優先示範研議設置規範,協助六都建置逐步落實全國推動
研擬企業抗高溫行動指引
透過提供企業管理場域對策、促進跨企業合作,以及推動公部門與企業協作,協助企業強化因應高溫的能力,並兼顧員工健康與營運韌性,領域涵蓋實體/線上通路、冷氣空調、運輸、保險、營建、防護產業與寵物友善等。
推動時間表
2025年2026年未來辦理工作坊,邀請各界參與,廣徵意見研擬企業抗高溫行動指引規範並試行(依企業需求)逐步擴大訂定,協助企業永續經營
▍二拓展:能源貧窮分析與教育推廣雙軌並進
大數據分析應對能源貧窮
為降低極端高溫對弱勢族群的衝擊,特別是獨居老人,環境部推動「以數據為基礎」的能源協助政策,結合跨部會資料,預警與輔導同步進行。
透過下列4大資料來源辨識高風險族群,提供用電輔導與節能建議、減輕能源支出負擔,並結合Cool Map指引,將其導引至避暑地點:
內政部老年人口清冊
衛福部獨居老人清冊
台電公司用電數據
環境部與氣象署的溫度監測資料
推動時間表
2025年2026年未來結合跨部會數據資料,臺南市合作示範辨識能源貧窮弱勢並協助整合中央與地方資源逐步擴大照護逐步落實全國推動
北中南抗高溫對策展
在北中南各區舉辦「抗高溫對策展」,結合都市熱島議題、產業轉型與環境教育,強化民眾對極端氣候的認識與因應能力。
極端氣候時代,企業與政府都無法置身事外。從高溫預警到災前演練,從企業行動到弱勢照護,政府率先踏出高溫調適的第一步,未來企業若能積極響應、落實指引,不僅能保護勞工健康,更能在風險中站穩腳步、邁向永續。
(文圖來源:環境部官網、粉絲專頁)
延伸閱讀:
高溫來襲!北市啟動熱危害勞檢 最重罰30萬元
夏日高溫熱炸!職安署提醒:雇主應預防戶外勞工熱危害,將擴大夏季防災勞檢|職場新訊
酷暑體感高溫39度!遇到「熱中暑」怎麼辦?降溫最重要,4招教你如何預防
新聞中的法律/AI帶來法律與倫理新課題
2025-03-10 經濟日報記者江睿智 由聯合新聞網授權轉載
※ 註:本文由達文西個資暨高科技法律事務所長葉奇鑫口述,記者江睿智整理
生成式AI快速發展,將改變世界。在AI應用發展同時,亦衍生許多法律與倫理新課題。世界各國正討論AI法草案及框架,台灣亦預告AI基本法草案,歐盟AI法草案已發展出風險分級監理策略,將來有望成為台灣AI監理基本框架。
AI帶來法律與倫理新課題,例如,AI變臉很容易,如何預防AI詐騙;未來AI完成著作是否有著作權;以及AI可能造成歧視。
延伸閱讀:AI狂熱有增無減!3.2萬個工作創新高 AI寫履歷,Z世代求TP值,資深世代要亮點
以就業歧視來講,現已有不少案例,例如2016年美國勞動部指控Palantir涉及自2010起長達18個月期間,在AI履歷審查、面試等關卡淘汰掉亞裔求職者,儘管他們資格與白人求職者相當。
2014年亞馬遜機器學習團隊開發審核求職者履歷自動化系統,但發現因模型訓練所提供資料多為男性聘雇紀錄,導致「女性」一詞出現時系統就會扣分,後來公司棄用該系統。
這凸顯出,AI訓練資料都是真實,演算法也是中性,但訓練出來的AI卻帶有偏見。人資的AI是被列為高風險,凡是AI來判斷人類的系統,都不建議使用,包括人資AI面試。
隨著AI發展,世界各國正討論AI法草案及框架。歐盟是採風險導向之監理政策,將使用AI風險分級,主要分四級:不可接受風險、高風險、有限風險、低風險/極小風險。
針對不可接受風險,則禁止使用AI;若是高風險,可用AI,但須在政府監管、認證下使用;有限風險等級,則要有透明化義務,例如客服必須揭露是AI服務,並且提供拒絕權;低風險和極小風險則無義務之規範。
何謂不可接受風險,依歐盟規範,有四方面。一、透過影響人類潛意識、操控人類行為、且可能對人類身心造成傷害;二、利用人類年齡、身心障礙等方面弱點,操縱其行為,且可能對人類身心造成傷害;三、直接或間接被公務機關用於社會評量目的,且可能對特定個人或族群造成不公正影響;四、在公共場所為執法目的執行即時遠程生物特徵辨識。
高風險則有八項。一是對自然人生物特徵辨識;二是關鍵基礎設施的管理與運作;三、教育和職業訓練;四、聘雇及員工管理;五、重要私部門服務和公共服務取得;六、刑事執法;七、移民、難民和邊境管制;八、司法和民主進程。
像是私部門AI面試,就必須取得歐盟CE認證才可進行。此外很多企業會想以「刷臉」取代員工出勤紀錄「刷卡」究竟可不可以?且在AI時代下,收集員工指紋、臉部資料,是可以進行AI訓練,惟這些都是很敏感的個資。
國內企業也曾提出此議題,最後國發會決議是認為,臉部是員工個資,若員工不同意,就不能用。但職場上老闆相對強勢下,那個員工敢不簽同意函?在歐盟,即便是員工同意、並且有員工的同意函,刷臉取代刷卡,還是很有可能被註銷。
台灣預告「AI基本法」草案,還只是AI監管工作分配表,其中明定數發部應參考國際標準或規範發展AI資訊安全保護、風險分級與管理,推動與國際介接之AI風險與管理。以目前國際發展,歐盟將AI風險分成四級,也可望會是將來台灣採用的框架。

如何保護數據安全和個人隱私?雙重認證、限制存取、加密資料
隨著數位科技的快速發展,資安問題已成為企業和個人不可忽視的重要議題。無論是政府機關還是民間企業,面對日益增長的網路攻擊威脅,如何保護敏感資料和系統安全已成為當前的首要任務。資安不僅影響企業的運營效率,更關係到客戶信任與品牌形象。因此,了解資安威脅、採取有效的防護措施,以及定期進行安全檢查,對於每位上班族來說都是必備的技能。本文將深入探討資安的重要性及實用的防護技巧,幫助讀者提升自身的資安意識。
⏭️1. 使用強密碼與密碼管理工具
強密碼:選擇包含大小寫字母、數字及特殊符號的複雜密碼。例如,使用「G@rden!ng2024」而非「gardening2024」。
密碼管理工具:使用如 LastPass 或 1Password 的工具來管理和生成密碼,避免重複使用相同密碼。
⏭️2. 啟用雙重認證
額外保護層:啟用雙重認證(2FA),即使密碼被盜取,未經授權的訪問仍需額外驗證,如簡訊或專用應用程式生成的代碼。
⏭️3. 定期更新系統與軟體
自動更新:確保操作系統和應用程式定期自動更新,以修補已知漏洞,防止駭客利用過時軟體進行攻擊。
⏭️4. 使用公司提供的設備
安全性:盡量使用公司提供的設備進行工作,這些設備通常會有更好的安全措施和更新支持。
⏭️5. 謹慎處理電子郵件
識別詐騙:學會辨別可疑電子郵件,避免點擊不明鏈接或下載附件。定期培訓員工如何識別釣魚詐騙。
創意行動:設置一個“釣魚檢測日”,讓員工在特定日子中互相測試識別釣魚郵件的能力。具體步驟如下:
準備模擬郵件:設計幾封釣魚郵件範本,例如假冒人力資源部門或IT部門的通知。
發送模擬郵件:在活動當天發送這些模擬郵件給所有員工。
收集反饋:追蹤哪些員工點擊了鏈接或下載了附件,並進行分析。
提供教育與培訓:對於點擊了釣魚郵件的員工,提供後續的安全意識培訓。
⏭️6. 加密敏感資料
數據加密:對重要文件進行加密,即使資料被盜取也難以解讀。使用如 VeraCrypt 的工具來加密硬碟或特定檔案。
創意行動:定期舉辦加密工作坊,教導員工如何為其文件進行加密。
⏭️7. 定期備份資料
備份方案:建立定期備份計劃,將重要資料備份至雲端或外部硬碟,以防資料丟失或損壞。
創意行動:設立“備份日”,鼓勵團隊在這一天共同進行資料備份並分享經驗。
⏭️8. 限制數據存取權限
最小權限原則:僅授予員工必要的存取權限,減少敏感資料被濫用的風險。
創意行動:實施“權限審查周”,定期檢查並調整員工的存取權限。
⏭️結語
總結來說,資安是每位員工和企業都應該重視的議題。隨著網路攻擊手法的不斷演進,僅依賴傳統的防護措施已無法滿足現代安全需求。建立良好的資安文化、定期進行安全培訓,以及採取先進的技術手段,是確保資訊安全的關鍵。希望每位讀者能夠將資安視為日常工作的一部分,積極參與到保護數據安全的行動中,共同維護一個安全的數位環境。
科技業2萬人失業後的生存啟示:掌握「情報力」,是當今最頂級的職場保險
近期包括META、微軟等美國科技巨頭「再度」宣佈裁員消息,總人數甚至近逼兩萬人,「AI取代人力」的市場趨勢再度震撼各界。在此背景下,2026年的求職者,若只會「被動等職缺」,極可能陷入供需雙減的泥淖。本文將揭示:為何在混亂時代,「情報判讀力」才是你比AI更具優勢的職業防線。
文/《104職場力》
本文導覽
美國科技巨頭「裁員風暴」再起?關注「Breaking News」,竟能幫助你殺出職場血路?1. 投收「燒預算」的領域:職缺通常藏在企業的戰略重心裡2. 避開「大象轉身」的競爭:在新興小公司找尋決策者藍海3. 把新聞變案源:如何在「突發需求」中卡位核心舞台?4. 丟掉「領錢辦事」的心態:好奇心是唯一的抗淘汰藥物改變與衝擊並非僅限科技業,每個人都要做好準備
AI興起後,改變著全世界的職場風貌。不僅誕生了全新的職位、工作技能,也造成不少的人力市場衝擊。
根據美國《CNBC》等多家媒體的報導,美國科技巨頭META和微軟不約而同的在近期展開「新一波的科技業裁員」行動,由於受衝擊的人數預估總數在2萬人以上,而且發生在目前產業發展相對穩定的科技業(而且就是那些正在讓AI擴大更多影響力的巨頭企業),因此引發人們對於「人工智慧持續取代人力」的新一波勞動力危機感。
美國有專家指出:在這個浪潮下,如何順勢透過「掌握情報、抓住趨勢」來挖掘隱藏的工作機會,未來也會是求職者很重要的一個技能,甚至有可能因此創造出新的職涯機會。
美國科技巨頭「裁員風暴」再起?
過去一年內因為科技巨頭們的「人工智慧軍備競賽」邁入新紀元,除了出現許多新職缺外,同時也讓這些試圖想要取得市場主導權的巨頭企業「做出選擇」,裁減數千個工作崗位,而科技業的裁員現象似乎不增反減。
報導指出,META宣佈未來將再裁員10%,潛在裁員約8000名員工,同時也將取消原本公司預計填補的6000個空缺職位的計畫。而微軟則是被證實將啟動創立51年以來,第一次的「自願離職計畫」,公司內符合計畫條件的人選約有7%的員工,若根據微軟在美國擁有的12.5萬名員工換算,那也是將近8800人的數目。
在此之前,美國科技巨頭當中「裁員力道最大」的公司,當屬亞馬遜。亞馬遜自去年10月起至今已裁員至少3萬人,約佔其企業和技術員工總數的10%,同時持續仍在公司內部進行小規模的裁員計畫。另外像甲骨文公司也在3月宣佈,因加大內部「AI力」的投入,將裁員數千人,該公司目前正致力於與其他企業競爭在「人工智慧基礎建設」的優勢,與此同時自身企業也不斷「瘦身」,根據TD Cowen分析師在今年1月份的報告中指出,裁減2~3萬的工作機會將為甲骨文創造80億至100億美元的額外現金流。
企業的精實,往往建立在對原有勞動力的冷酷替代之上。
報導指出,這些科技巨頭大舉裁員並不是單純的「撙節開支」,相反的在已曝光的公開資訊中,包括Google、微軟、Meta、亞馬遜等公司今年預計就會投入近7000億美元用於人工智慧的基礎建設施建設。
因此就有美國專家指出:「這代表的是根本性的結構轉變,而非暫時的市場調整,我們正在見證的是每個在工作組織、執行方式上產生『永久性變革』的開端。」
延伸閱讀:「初階工作」恐被AI取代?當科技巨頭高層都這麼說,我們該如何應對?
關注「Breaking News」,竟能幫助你殺出職場血路?
在《Forbes》上有專欄的美國高階主管教練 Caroline Ceniza-Levine 指出,在這種時代背景下,求職者和工作者想要殺出一條職場血路,密切「關注趨勢和重大新聞」,反而會是更容易幫助自己找到工作的好方法。
她在最新的專欄文章指出掌握時事能創造工作機會的4大理由:
1. 投收「燒預算」的領域:職缺通常藏在企業的戰略重心裡
確實,你無法否認在2026年這個當下,「人工智慧」、「AI技能」會是影響招募的重大因素,它也許正在取代人力,但從另一個角度來看、也是求才需求最多的領域,不少企業都在尋找「精通人工智慧」的員工。
因此如果你知道這項趨勢、理解產業界欠缺的是哪種人才、哪些技能,將能讓你在求職競爭中創造更多的優勢,譬如擁有人工智慧技能/實際操作經驗,將可以獲選加入那些因人工智慧而成長的新興公司,或是科技巨頭中的重大計畫。
延伸閱讀:有AI技能平均薪資提高47%!求職履歷該放上的3張AI證照
2. 避開「大象轉身」的競爭:在新興小公司找尋決策者藍海
如果你能比其他人更早發現某個正萌芽、準備蓬勃發展的產業或公司,你面臨的競爭會小得多,進入該專業的門檻也會稍微降低,因為市場上大多數的求職者還未湧入,他們並不像你那麼密切觀察時事,不知道這些產業和公司正面臨哪些問題、想要解決哪些難題、需要哪些技能的人才。
Caroline Ceniza-Levine 以美國舉例,每年有成千上萬的高材生、從全世界湧入想要擠進美國「七大巨頭」、「500強企業」的公司當中,掛上他們夢寐以求的識別證,而他們不會千里迢迢跑來加入名不見經傳、規模較小的新興公司。但是在這些規模較小的公司當中,你更容易遇到高階領導者和決策者,進入這些公司的門檻、面對的競爭者也相對不那麼激烈。
這就是你的職涯「機會點」。
延伸閱讀:求轉職選大企業還是小公司好?過來人帶你看懂「大小」差在哪
3. 把新聞變案源:如何在「突發需求」中卡位核心舞台?
一位出色的財務顧問,光看重點新聞就知道去哪裡開發客戶,譬如戰爭、地緣政治,美國期中選舉等新聞趨勢,會對哪些產業造成衝擊、哪些客戶會特別需要財務上的協助,這些都是有助於拓展諮詢方案,或推出公司的新服務。
換言之,一名出色的工作者,可以透過「即時、重訊、焦點、趨勢」快速找到自己的工作舞台。
也許之前那些潛在客戶對你的工作技能、提案並不感興趣,但這些「突發新聞」很可能改變他們的想法,因為需求發生了變化,而這時候你能夠適時提出的幫助將變得無比重要。
在新的時代當中,如何在「對的時間」給出對的銷售方案、工作技能、人際活動,將決定事情最終的成功率,請務必確保自己的核心技能、工作技能是符合當今市場,最好的情況是「讓所有重大的資訊、新聞」都跟你的專業是相關的。
延伸閱讀:2026職場洞察│AI素養成必備!把握企業3痛點 有望漲薪30%
4. 丟掉「領錢辦事」的心態:好奇心是唯一的抗淘汰藥物
時時關注重大新聞,優勢是當你發現新的技術或技能出現時,人們會基於「擔心自己被淘汰」而不斷努力學習、關注產業動態,期望自己能「保持在人才市場上的競爭力」。
當你愈能保持好奇心、避免安於現狀,就愈能讓自己避免被市場淘汰。
專家指出:當前市場上不容許工作者對產業、職業或公司的發展漠不關心,表現出一副「反正我就是領錢辦事」的態度,這或許會是一個警訊,若不是胸有成竹有財務自由的計畫、或是自己有打算更換工作/產業,就極有可能成為這波人才浪潮下的犧牲品。
延伸閱讀:萬事問AI時代,如何才能不被淘汰?專家:關鍵在於「追問思維」
改變與衝擊並非僅限科技業,每個人都要做好準備
根據美國求職網站《Glassdoor》最新發布的員工信心指數報告中指出,科技業的信心年減幅最大,比起去年同期下降了6.8%,而面臨「AI人力衝擊」的科技工作並不僅限於科技業,美國NIKE日前也宣佈新一輪的裁員計畫,約有1400名員工受到影響。
因此在這時代的工作者都要清楚知道,千萬不要覺得AI衝擊「距離自己很遙遠」。
不過雖然「密切關注時事」很重要,專家也同時提醒,這只是在這個時代保持競爭力的「其中一個方法」,最根本的還是得優化自己的職場技能、更新自己的履歷,讓自己看起來是企業亟需網羅的人才,並為面試作好充份準備。特別是這個新聞資訊瞬息萬變的時代,如果每次聽到新消息、發生新事件就不斷被轉移注意力,或是重新調整自己想要投身的專精領域,很有可能會長期處於「混亂且分散」的求職狀態。
延伸閱讀:AI時代「職場基礎技能」貶值,履歷還剩下什麼?
最終,面對全球性的AI與裁員浪潮,我們需要的可能不只是「聰明的選擇」,而是「清醒的覺悟」。唯有保持對產業的熱情、對資訊的敏銳判讀,如此才能不只是這波浪潮下的犧牲品,而是能持續「定義自我價值」的職涯創造者。
本文參考《CNBC》、《Forbes》、《Glassdoor》相關報導,經整理改寫。
有內鬼!商業機密被竊怎麼辦?5個QA帶你認識「營業秘密法」
美國博通在台子公司驚傳洩密!近年有多起震驚產業界的「竊取商業機密」案件,受害產業遍及科技業、旅遊業,面對這些「商業間諜」,公司該如何自保「營業秘密」呢?什麼是「營業秘密3要件」?哪些資訊受《營業秘密法》的保護?如果要設下「防火牆」又有哪些注意事項?《104職場力》綜合新聞事件、法條以及專業律師見解,為您一次解答有關「營業秘密法」的常見問題!
更新時間:2026/05/25
文/《104職場力》小編
本文導覽
「營業秘密」3要件是什麼?公司該如何管理/保護「營業秘密」?哪些資訊不受《營業秘密法》的保護?哪些行為,就是侵害公司的「營業秘密」?「營業秘密」受侵害時,可以請求哪些損害賠償?侵害「營業秘密」有哪些刑責?
【時事案例】博通在台子公司驚傳洩密,工程師遭違反《營業秘密法》起訴!根據多家媒體證實報導:美國博通公司(Broadcom Inc.)的在台子子公司:台灣安華高科技公司(Avago Technologies Taiwan),日前一位前任職於應用工程師及半導體方案部門區域業務工程師的李男,因涉嫌在職期間非法重製公司內部資料並於外部講座中洩漏,透過公務筆記型電腦,未經授權登入客戶訂單分析資訊系統,非法重製並下載包括客戶訂單、財務預測、產品研發進程、客戶名單及營運資訊等屬於公司機密的資料。而且於自2024年1月15日至2025年3月13日期間,多次以「博通專家」或「AVgo專家」名義接受外部邀請,接受多達85場講座,並獲得講座費共計約新台幣295萬8000元,經地檢署深入偵辦後,認定李男的行為已違反《營業秘密法》等相關規定,予以起訴。
過去也曾發生多起產業界的「機密竊取」事件,包括「護國神山」台積電爆發2奈米技術的間諜案、聯電、聯發科和宏達電也曾遭「內鬼」攻擊,此外有鋰電池大廠遭竊價值達近20億元的商業機密、工程師為解決債務問題,竟趁值夜班時盜走近萬的IC半導體晶片,不法獲利達60萬元,還曾有旅遊公司的副總監涉嫌盜入前東家的後系統後台盜取營業秘密而遭起訴。
這些「商業間諜」的行為似乎層出不窮,到底公司該怎麼做才能讓自己的「營業秘密」被保護?公司內哪些資訊屬於「營業秘密」?若與在職/離職員工簽署契約保障公司權益,又有哪些地方需要注意?
《104職場力》綜合新聞事件、法條以及專業律師見解,為您一次解答有關《營業秘密法》的常見問題!
「營業秘密」3要件是什麼?
一般提到「營業秘密」,指的是滿足「營業秘密3要件」的狀況。
3大要件分別為:
秘密性:可以細分為「商業性營業秘密」及「技術性營業秘密」兩種類型
商業性營業秘密:一般指業務、銷售上的資訊,如:客戶名單、成本結構、經銷據點、交易底價、商品定價、人事管理、進貨成本等與經營相關的資訊。
技術性營業秘密:一般指特定產業的研發、創新技術,包括方法、製程、配方、技術等等。
經濟性:可產出經濟利益或商業價值的資訊,通常以兩個條件來判斷該資訊是否具「經濟價值」
事業單位已投注一定時間、人力、成本才獲得的資訊,可獨立存在(類似自家的獨家數據庫)。
可為事業單位帶來有形的收益,甚至取得市場的領導地位(市佔率、研發能力、業界評價)等競爭優勢。
受到合理保護:這部分是指事業單位在主觀上對該資訊存有「保護」的意願,客觀上也針對保密做出積極應對措施,一般常見的是和員工簽署保密條款、競業禁止條款,或是在文件、產品、資訊上註明「機密」、「限閱」,並於內部列管。常見的保密措施如下:
實際隔離法:如存放於保險箱、設定密碼鎖、封緘文書、備有門禁與警報系統。
形式簽署保密:於文件上加註「密件」、「機密」、「限閱」等字樣,或簽署保密協議。
接觸管制:直接限定特定人員、部門、執掌者才有權限可觸碰接觸該「營業秘密」。
若是以我國《營業秘密法》的定義來說,在第2條中有揭示什麼指「營業秘密」:「係指方法、技術、製程、配方、程式、設計或其他可用於生產、銷售或經營之資訊,而符合下列要件者」
非一般涉及該類資訊之人所知者。
因其秘密性而具有實際或潛在之經濟價值者。
所有人已採取合理之保密措施者。
因此結合起來,只要是對企業而言「具秘密性」,有實際(或潛在)「經濟價值」,而且已經「採取合理保密措施」的項目,都可以被視為「營業秘密」的一部分。
舉例來說:像專利技術、獨家製程、獨家配方、設計商品,這些只要符合3要件,都可被認定為事業單位的「營業秘密」。
公司該如何管理/保護「營業秘密」?
如前所述,公司在設定「合理保護」時,可以透過幾種方式來保護自家的「營業秘密」。一般常見的營業保護措施除了上文提及的「實際隔離法」、「形式簽署保密」、「接觸管制」之外,最常見的是以下幾種作法:
與員工簽訂保密條款、競業禁止條款公司可在聘僱員工時,即和員工簽下「保密條款」,一般會在勞動契約、委任契約等聘僱契約中,加上「保密義務」及「智慧財產權歸屬」、「禁止勸誘」及「離職時移交刪除資訊」條款。當員工離職時,也可以透過與勞工約定約定離職後「競業禁止條款」,約束知悉、取得雇主營業秘密的員工,離職後的相當期間內,不得至競爭對手處任職。
將「營業秘密」分級別各別保存現今有些企業會採取「分散架構」保存營業秘密。意即將關鍵的營業秘密分割成數個部分,分別交由各別部門、人員職掌,單一員工僅知部分片段資訊,如要拼湊出完整的營業秘密需要曠時費日的集合散落在公司各部門的內容。又或者會制定不同強度、等級的管理規則和存取限制,限制權限不足的員工造訪權,搭配系統認證系統、密碼等,嚴格控管碰觸資料者的存取狀況。
加強公司內部的「資訊安全」管理在現今的潮流下,多數工作者的「資安意識」都比過去更好,事業單位也多會建置公司內的防火牆、防毒軟體,加強宣導資安觀念,甚至禁止員工使用外部電腦(或隨身碟、硬碟)存取資料。針對離職員工,目前也有企業會訂定「離職移交」的相關規定,當中會包括離職員工應將自身掌握的資訊如實交接移交給指定窗口,並將個人電子設備當中所有資訊予以刪除、避免資訊外流。
延伸閱讀:公司營業秘密不外流 人資三招應戰
哪些資訊不受《營業秘密法》的保護?
雖然《營業秘密法》對企業的營業機密有一定的保護,但是其實「與商業競爭無關的秘密」和「事關非法的秘密」都不屬於營業秘密法的適用範圍,這一點還是要請事業單位多加留意。
以下舉例不受保護的內容如:
與商業競爭無關的秘密:如公司成員的私生活(感情糾紛、賭博等違法事件)、政治立場、軍事機密(受其他法律保障)。
事關非法的秘密:機密本身是違法的項目,即失去保護(如公司逃漏稅的管道、內線交易、採用非法方式營利、不合法的原料製作產品等等)
哪些行為,就是侵害公司的「營業秘密」?
《營業秘密法》第10條的說明,有以下情形發生時,就算是侵害了公司的「營業秘密」:
常見的行為包括:
以不正當方法取得「營業秘密」者。
知悉或因重大過失而不知其為前款之「營業秘密」,而取得、使用或洩漏者。
取得「營業秘密」後,知悉或因重大過失而不知其為第一款之營業秘密,而使用或洩漏者。
因法律行為取得「營業秘密」,而以不正當方法使用或洩漏者。
依法令有守「營業秘密」之義務,而使用或無故洩漏者。
整體來說,所謂的「不正當方法」指竊盜、詐欺、脅迫、賄賂、擅自重製、違反保密義務、引誘他人違反其保密義務或其他類似方法。
侵害營業秘密的行為除了「不正當手段取得營業秘密」、「洩露營業秘密」這兩個常見的違法事項之外,最容易讓人忽略的其實是「依法其實應守營業秘密之人,應使用(或無故)洩露」,換言之如果你是理應保守公司營業秘密的人,但你卻做出不利於公司的洩露之舉,也是侵害「營業秘密」的情形。
「營業秘密」受侵害時,可以請求哪些損害賠償?
《營業秘密法》第13條規定,當確定「營業秘密」受侵害時,被害人可以提出下列各款規定當中擇一請求:
依《民法》第216條之規定請求。但被害人不能證明其損害時,得以其使用時依通常情形可得預期之利益,減除被侵害後使用同一營業秘密所得利益之差額,為其所受損害。
請求侵害人因侵害行為所得之利益。但侵害人不能證明其成本或必要費用時,以其侵害行為所得之全部收入,為其所得利益。
如果侵害行為實屬故意,法院甚至得因被害人之請求,依侵害情節,酌定損害額以上之賠償(但不得超過已證明損害額之三倍)。
侵害「營業秘密」有哪些刑責?
根據《營業秘密法》的規範,意圖為自己或第三人不法之利益,或損害營業秘密所有人之利益將依第13-1條處「處五年以下有期徒刑或拘役,得併科新臺幣100萬元以上1000萬元以下罰金」,而且依第13-3條的說明,此罪屬於須告訴乃論,公務員或曾任公務員之人,因職務知悉或持有他人之營業秘密,而故意犯前二條之罪者,加重其刑至二分之一。
其中所謂「損害營業秘密所有人利益」的行為包括:
以竊取、侵占、詐術、脅迫、擅自重製或其他不正方法而取得營業秘密,或取得後進而使用、洩漏者。
知悉或持有營業秘密,未經授權或逾越授權範圍而重製、使用或洩漏該營業秘密者。
持有營業秘密,經營業秘密所有人告知應刪除、銷毀後,不為刪除、銷毀或隱匿該營業秘密者。
明知他人知悉或持有之營業秘密有前三款所定情形,而取得、使用或洩漏者。
請特別注意,即便未犯罪成功、僅是未遂犯,依照《營業秘密法》第13-1條的規定,依然會同等受罰。
當科罰金時,如犯罪行為人所得之利益超過罰金最多額,得於所得利益之三倍範圍內酌量加重。
此外,若意圖在外國、大陸地區、香港或澳門使用,而犯前條「損害營業秘密所有人利益」之罪者,「處一年以上十年以下有期徒刑,得併科新臺幣300元以上5000萬元以下之罰金」。
更多【營業秘密】的觀點
保障營業秘密,和員工簽署「保密協議」就夠了嗎?|法律小教室
面試中展示作品集的侵權風險——你的前公司同意嗎?
「競業禁止條款」該怎麼設計才合法有效?律師:須符合5大要件,建議明訂合理補償金
分享前東家的文件也算洩密嗎?律師:視情節而定,但「保密義務」不會因離職而消滅

在趨勢科技,唯一的競爭對手是駭客:AI 時代下,資安人才與研發現場的真實變化
當生成式 AI 進入企業日常,對於專注資安產品的企業而言,不單是工具升級,更可視為是將資安的攻防節奏全面改寫。因為率先新技術放大其效能的,偏偏卻也是攻擊者。趨勢科技 TrendAI Lab 與核心技術副總經理卜鵬世,與資深人資協理柯志宜,在受訪時都不約而同提到,AI 正在重新定義企業對工程師的期待,也讓資安產品研發、核心技術研究與人才招募標準同步改變。
文/104人力銀行
本文導覽:
同樣是工程師,解決的卻不是同一種問題
當攻擊者也用 AI,資安人才的標準亦隨之改變
要能帶著 AI 解題,把工具轉化為價值
對趨勢科技(以下簡稱趨勢)而言,AI 時代下真正稀缺的,不再只侷限是會寫程式的人,而是能理解問題、拆解並知道如何運用 AI ,讓產品與防禦能力持續進化的人才,這樣的轉變,正發生在趨勢的研發與徵才現場。
同樣是工程師,解決的卻不是同一種問題
卜鵬世首先分享,他目前掌管的兩個核心部門:一是更貼近產品與客戶需求的 「端點防護」(Endpoint Security)部門,另一是負責研發共通能力的「核心技術」(TrendAI Lab)部門。前者關注的是,如何把防護能力做成客戶能快速安裝、易於操作管理的產品;後者則是專注於分析資安威脅、偵測引擎、URL 判讀等能力,提供各產品線共用的核心能力支援。
談到這兩個部門的差異,卜鵬世用了一個很鮮明的比喻:「端點產品部門的人比較像部隊,核心技術部門的人比較像製造武器的人。」 一邊更靠近戰場與使用情境,一邊則負責打造武器與核心能力,分工不同,卻必須高度協作。
若進一步用學科來理解,這兩類人才也有明顯差異。卜鵬世認為,核心技術比較像化學系、數學系,偏研究、分析與技術突破;而產品開發則更像 化工系、應用數學系,更重視如何把技術轉化為可落地、可被客戶使用的解決辦法。
面對資安威脅,前者需對新技術保持高度敏感,從龐大資訊中找出特定模式;後者更需要能理解客戶需求、使用流程與跨部門的合作。換句話說,兩邊都在拆解問題,但一邊更接近攻擊與技術本身,另一邊更接近使用者與產品體驗。
當攻擊者也用 AI,資安人才的標準亦隨之改變
AI 的普及,最先改變的是資安攻防的速度與規模。卜鵬世直言,攻擊者往往是世界上最早應用新技術的一群人,「只是他們把它拿來做壞事。」過去,若要變形攻擊,可能還需要改寫程式邏輯;現在只要下幾個語法,AI 就能快速生成大量變體。也因此,他很直接地說出這句話:「只有用 AI,才有辦法對抗 AI。」
對核心技術團隊來說,AI 已不只是輔助工具,而可能成為解決辦法的一部分;過去最核心的是程式寫成的引擎,未來最關鍵的部分甚至可能就是 LLM。對產品開發端而言,AI 則更直接影響開發流程,從知識查找、code completion,到 AI agent 協助寫 code、做測試與整理架構,正在逐步重塑工程師的工作方式。
這樣的改變,也反映在趨勢科技的徵才標準裡。受訪者提到,公司在面試時,已經會觀察候選人的 AI 使用能力,甚至有一套內部能力指標概念對照:從「有在使用」,到「能產出成果」、再到「已經融入工作流程」,更高階者甚至能藉此改變做事方式與組織協作模式。
以目前觀察來看,多數工程師已開始使用 AI,也能在部分工作中應用,但距離大規模流程與工作模式的重塑,還有一段距離。這也意味著,企業現在看的人才,不再只是「會不會寫 code」,而是「會不會用 AI 定義問題、拆解問題,並把它真正放進工作流程裡」。
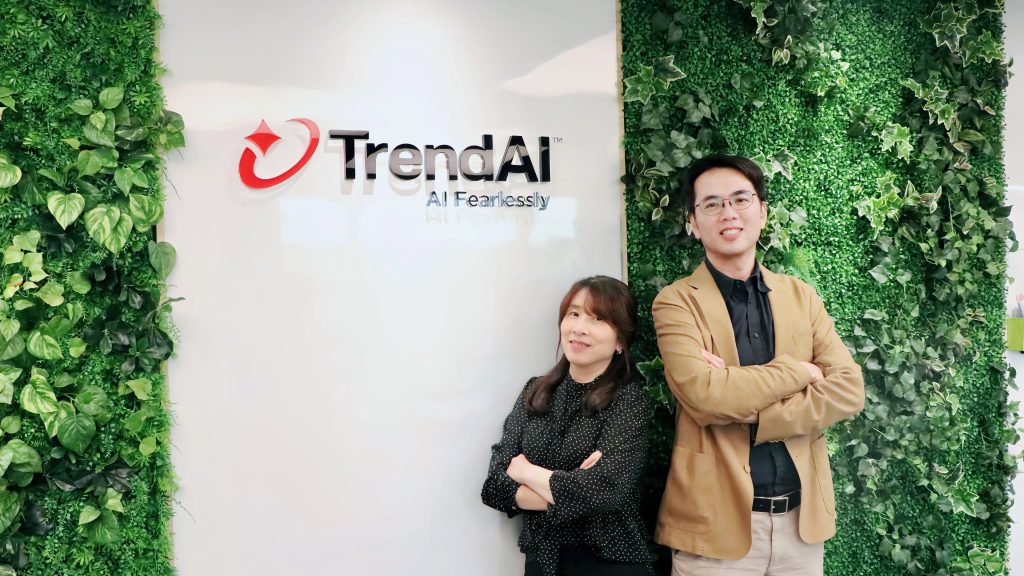
趨勢科技核心技術副總經理卜鵬世
要能帶著 AI 解題,把工具轉化為價值
對趨勢科技而言,未來工程師最重要的能力,不光只是技術本身,而是包含判斷力與學習力。卜鵬世認為,當 AI 已能協助完成越來越多標準化工作,真正拉開差距的,是定義問題、做出決策、引導 AI 協作的能力。未來的新鮮人,也許一進職場,反而會更像是帶著一群 AI agents 一起工作的協作者。
從 HR 的角度,柯志宜也觀察到,企業在尋找的已不只是具本科系背景,而是能否展現對技術的熱情、學習能力,以及把工具運用到實際問題上的能力。她提到,科系當然還是辨識人才的一種立即參考,但真正重要的,仍然是候選人能否證明自己會用、敢用,而且清楚使用 AI 解決了什麼問題。對於產品開發的團隊來說,這樣的人才尤其有亮點,「因為他不是只會操作工具,而是能把工具轉化為產品價值。」
趨勢科技人資協理柯志宜
除了人才標準,趨勢科技也強調自身吸引人才的另一個關鍵,在於企業文化與研發定位。柯志宜提到,「我們唯一的競爭對手是駭客。」 這句話不只是企業精神,也反映出公司長期專注資安、持續轉型的核心方向。她認為,趨勢科技一直保有清楚的願景;對工程師而言,這裡並不是科技公司的海外分部,而是擁有研發資源與舞台的研發中心。對於想參與核心技術,與全球性產品研發的人來說,這樣的環境本身就是吸引力。
從端點防護到核心技術,從 AI 分級到徵才標準,在 AI 時代下,資安領域最需要的不只是技術執行者,而是能帶著 AI 一起解題、一起進化的人。這正是趨勢科技在人才招募與研發現場,所體驗到最真實的變化。
立即下載《2026科技業人才報告書-人才版》
[joblist_plugin title='更多104【Trend Micro_趨勢科技】工作機會' url='https://www.104.com.tw/company/apio4y0' amount='3']

有任何收穫或想分享的,都來和大家一起聊聊吧!