Java Web|Spring Framework企業應用開發
104學習

Spring Security
這項技能主要用來加強Java應用程式的安全防護,確保系統能有效管理使用者身份驗證與授權,防止未授權存取。具備此能力代表你能設計並實作安全機制,如登入驗證、權限控管和防止常見攻擊(例如CSRF、Session Fixation),提升企業系統的安全性和穩定性。在台灣軟體開發市場中,尤其是金融、電商和大型企業系統,這項技能相當吃香,能提升求職競爭力與專業價值。

提升你的實力,朝專業更進一步
精選課程
充實自己,讓能力持續成長
CompTIA Security+國際網路資安認證班
CompTIA Security+國際網路資安認證班
從入門到實戰 | 應用 Spring Boot Web MVC 實現微服務
【2026/11/30開班】SSCP 資安系統專業人員認證-Systems Security Certified Practitioner
【2026/11/29開班】SSCP 資安系統專業人員認證-Systems Security Certified Practitioner
邁入Java REST Web Service開發領域
成為後端工程師 | 踏上程式起點,逐步掌握 Java 語言特性與物件導向程式設計
軟體安全開發概論
JSP + Servlet | 吳永志Java Web 技術開發
精選證照
考取專業證照,讓能力被市場看見
Security+
Security+證照是由CompTIA頒發的資訊安全基礎認證,涵蓋網路安全、風險管理、威脅辨識與防護、加密技術及安全政策等核心知識。持有此證照代表具備防範網路攻擊、維護系統安全與執行安全措施的能力,適合初中階資安專業人員,提升職場競爭力及進入資訊安全領域的門檻。
尚未查核發照單位
Security Automation Certification
Security Automation Certification證照專注於培養資訊安全自動化技術能力,涵蓋安全工具整合、威脅偵測自動化及事件回應流程優化。持證者具備設計並部署自動化安全解決方案的能力,能有效提升組織防禦效率與反應速度,適用於資安分析師、工程師及管理人員,助力企業強化資訊安全防護,降低人為錯誤風險。
HashiCorp
CIW Security Analyst
CIW(Certified Internet Webmaster) 認證是目前唯一針對互聯網專業人員的國際權威認證。CIW培訓著重於技術水平的提高和商業實踐的具體運用,使企業在網絡商業環境中提高市場競爭能力。CIW是一種基於互聯網專業技能的培訓認證,適合設計、開發、管理、安全防護、技術支持互聯網及企業網相關業務的人士。
CIW Security Analyst為精通管理電子商務解決方案伺服器(e-business solutions servers)與使用電子商務和網路資訊安全解決方案(network security solutions)專業認證。
Prosoft Learning Corp.
CCNA Security網路安全認證
於2008年7月對外發行,其需已取得CCNA(Cisco Certified Network Associate)認證,CCNA Security認證對應課程為IINS(Implementing Cisco IOS Network Security),只需考一科考試(代號640-553)。
取得CCNA Security認證代表您已具備Cisco基本網路安全環境的建置部署以及維護的技術能力,還可繼續向上挑戰進階的CCSP網路安全認證,甚至是最高階的CCIE Security認證,成為Cisco資訊安全領域的專家。
Cisco
JNCIS-SSL
Enterprise Security / SSL 系列。
JNCIS-SSL證照是證明網路專業人員對Juniper Networks的安全存取產品(SSL VPN)設備及部署方式具備中級的應用能力及知識。
測驗的範圍是以Juniper 授權訓練中心提供的 “Juniper Networks 安全存取設備進階”(Advanced Juniper Networks SecureAccess – 簡稱AJSA ) 課程內容為主。
Juniper Networks
JNCIA-SSL
Enterprise Security / SSL 系列。
JNCIA-SSL證照是證明網路專業人員對Juniper Networks的安全存取產品(SSL VPN)設備及部署方式具備初級的能力。
測驗的範圍是以Juniper 授權訓練中心提供的“設定Juniper Networks 安全存取設備”(Configuring Juniper Networks SecureAccess – 簡稱CJSA ) 課程內容為主。
Juniper Networks
精選貼文,掌握第一手知識
Who Are the Leading OT Security Vendors in 2026? Top 5 Provi
Who Are the Leading OT Security Vendors? An Objective Guide to Industrial Cybersecurity.
As industrial organizations across North America and Europe accelerate digital transformation, the convergence of Information Technology (IT) and Operational Technology (OT) has reshaped the global threat landscape. Once air-gapped industrial control systems (ICS), SCADA networks, and production lines are now increasingly connected to enterprise clouds and supply chain ecosystems. Alongside tightening regulatory mandates—such as the European Union's NIS2 Directive, the Cyber Resilience Act (CRA), and TSA/CISA guidelines in the United States—securing cyber-physical systems (CPS) has become a board-level priority.
However, traditional IT security solutions cannot simply be copied and pasted onto the factory floor. Industrial environments prioritize availability and operational continuity over everything else, and often rely on unpatchable legacy assets running decades-old operating systems.
Evaluating who the leading OT security vendors are requires looking closely at how different providers approach visibility, threat detection, and inline prevention. Below is an objective comparison of the seven most prominent OT security vendors serving the US and European markets today.
1. Claroty https://claroty.com/
Overview: Headquartered in New York with a strong footprint across EMEA, Claroty is widely recognized for its comprehensive Cyber-Physical Systems (CPS) protection platform. Following its strategic expansion into healthcare and commercial IoT, Claroty focuses heavily on exposure management and asset visibility.
2. TXOne Networks https://www.txone.com/
Overview: Operating as a premier OT security vendor across the United States, Europe, and APAC, TXOne Networks distinguishes itself through an OT-native Zero Trust philosophy. Rather than relying solely on passive network alerts that still require manual IT intervention, TXOne builds solutions engineered from the ground up to actively block threats at the device and network level without disrupting ongoing production.
3. Dragos https://www.dragos.com/
Overview: Founded by former US intelligence community specialists, Dragos is a major player in the North American and global critical infrastructure space, known primarily for its deep ICS threat intelligence and incident response services.
4. Nozomi Networks
Overview: With roots in Switzerland and headquarters in San Francisco, Nozomi Networks has built a strong presence across European and American industrial enterprises, emphasizing AI-powered visibility across OT, IoT, and smart devices. Key Technology & Products: Nozomi's Guardian sensors passively monitor network traffic to map assets and identify anomalous behavior, while their SaaS platform, Vantage, aggregates telemetry across globally distributed sites. They also offer Arc, an endpoint sensor designed to increase visibility into host-level activities.Market Positioning: Well-suited for highly distributed operations such as renewable energy grids, mining, and logistics networks looking for scalable, cloud-managed visibility.
5. Fortinet https://www.fortinet.com/
Overview: While historically an enterprise IT networking giant, Fortinet has invested heavily in its OT practice, becoming one of the leading network-centric OT security vendors across EMEA and the Americas. Key Technology & Products: Fortinet extends its Security Fabric to the industrial floor through ruggedized FortiGate next-generation firewalls, FortiSwitch industrial ethernet switches, and FortiNAC for network access control. Their FortiGuard OT Security Service provides industrial-specific signatures for virtual patching and protocol inspection. Market Positioning: Best for organizations that prioritize network perimeter segmentation and prefer consolidating IT and OT vendor relationships under a single networking brand.

精選 Claude 該選 Haiku、Sonnet、Opus 還是 Fable?三個問題選對模型,額度用更久
同一個問題丟給 Claude,有時又快又好,有時卻等很久、還把額度用光?
問題往往不在你的提問,而是模型沒選對。
打開 Claude 的模型選單,會看到四個名字。可以把它們想成四種同事:
Haiku:反應最快的助理,適合快速摘要、擷取重點(免費版可用)
Sonnet:什麼都能接的主力,寫作、分析、程式都行(免費版可用)
Opus:擅長深度思考的資深顧問,適合複雜研究與推理(Pro 以上)
Fable:能自己規劃、自己檢查的專案負責人,適合從零做出完整成品(付費方案)
能力越強,回答越慢,也越吃使用額度。拿 Opus 或 Fable 去做 Haiku 就能完成的事,只是白白燒掉額度。
選之前,先問自己三個問題:
1. 這件事要想多深?
查詞、摘要新聞 → 輕的模型就夠;比較企劃、找數據矛盾 → 需要深度思考
2. 做錯的代價多大?
內部草稿 → 錯了改就好;要給主管決策、要對外發布 → 用更強的模型,也要更仔細檢查
3. 要它自己做多久?
一問一答 → Sonnet 就很夠;從粗略想法做到完整成品 → 交給 Fable
記住一個原則:先輕後重,不夠再升級。
Haiku → Sonnet → Opus → Fable
另外,選單裡還有一個「Effort(思考深度)」:整理會議紀錄時調低,回得快;審合約、找風險時調高,想得更完整。
最常見的三個錯誤:
・什麼都用最強的模型
・答案不好只會換模型,卻沒先把需求講清楚
・只看答案長短,不看有沒有抓到重點
小練習:下面三件工作,你會各選哪個模型?
① 回覆客戶的簡單詢問
② 分析半年銷售數據寫成報告
③ 從零規劃一套新人訓練
(參考答案:① Haiku ② 先用 Sonnet,要給主管決策就升 Opus ③ Fable)
想看完整五分鐘影音說明,104學習免費課程「5分鐘學會挑選Claude模式」已經上線,免費報名就能看:
https://nabi.104.com.tw/course/104nabi/47f0bb26-3b67-4f8c-80f4-39dd215c0d01
也歡迎在留言分享:你平常最常用哪個模型?有沒有拿兩個模型比較過同一件工作?
資料來源:
Claude Academy〈Choosing the right Claude model〉
https://academy.claude.com/tutorials/choosing-the-right-claude-model
(模型版本與方案以 2026 年 11 月官方說明為準:Haiku 5.5、Sonnet 5.5、Opus 5.5、Fable 5.1)
CompTIA SecAI+ 企業 AI 導入與 AI Security 實務認證課程
生成式 AI、RAG、AI Assistant、AI Agent 正快速進入企業流程。很多組織一開始只是想讓 AI 幫忙整理文件、摘要報告、回覆問題;但很快就會發現,AI 不知不覺從「會打字的幫手」,升級成能碰知識庫、調用 API、接系統、跑流程的「數位同事」。
問題是,這位同事通常很勤奮、不喊累、反應快,卻也可能在權限沒管好、資料沒隔離、流程沒審批的情況下,一腳踩進不該踩的地方。它不是故意搞事,只是你如果把倉庫鑰匙、財務印章和機房門禁卡一次塞給它,出事真的不能只怪它太有執行力。這正是 CompTIA SecAI+ 存在的原因。本課程以 CompTIA SecAI+ 認證方向 為主軸,結合企業導入 AI 的真實情境,協助學員從「會使用 AI」進一步提升到「能安全治理 AI」。
為什麼現在一定要學 AI Security?
因為企業現在面對的問題,早就不是「要不要導入 AI」,而是:
AI 可以接觸哪些資料?
AI Agent 可不可以直接碰系統與工具?
Prompt Injection、資料外洩、越權操作怎麼防?
AI 幫忙分析很快,但如果判斷錯了怎麼辦?
AI 進入正式流程後,誰負責、怎麼查、怎麼控?
以前很多人把 AI 想成一位聰明助理。但在企業現場,它更像一台動力很強的新引擎。引擎裝上去,車會跑得更快;可如果煞車、方向盤、儀表板都沒裝好,那不是升級,是高速試膽。
尤其在 AI Agent 架構下,風險更高。像 openclaw 類型的應用思維,就是讓代理系統可以接收任務、理解上下文、呼叫工具、執行操作、讀寫檔案,甚至串接外部系統。
這種能力很迷人,因為效率真的高;但也正因為它不只是「回答」,而是開始「行動」,所以資安邊界、最小權限、人工審批、操作留痕就變成必修課。
課程特色
1. 對準企業 AI 導入的真實風險
本課程聚焦於企業常見場景,而非空泛理論,包括:企業知識庫與 RAG、AI Assistant 與流程整合、AI Agent 的工具呼叫與任務執行、AI 輔助 SOC 分析與事件調查、模型部署、API 串接與資料流安全、AI 導入後的治理、稽核與責任界線
2. 認證導向,也能直接落地
這不只是認證準備課程,也是一門可以直接帶回企業現場使用的 AI Security 實務課。您學到的不只是考點,而是未來工作中真正會遇到的判斷題。
3. 同時看 AI,也看資安
很多課程只談 AI 的能力,像在展示新玩具;也有些課程只談傳統資安,對 AI 新風險著墨不足。本課程把兩者接起來,讓您從模型、資料、流程、權限、工具到治理,都能建立完整視角。
4. 強調可控、可查、可防
導入 AI 不能只追求快,更要追求穩。課程將協助學員建立以下思維:最小權限、分層授權、人工審批、操作留痕、輸出驗證、補償性控制與例外處理
誰適合參加?
本課程特別適合以下對象:
資安工程師
SOC 分析師
系統與網路管理人員
雲端與平台工程師
DevSecOps / SecOps 團隊成員
MLOps / AI 導入技術人員
導入 AI Assistant、RAG、AI Agent 的企業團隊
資安顧問、治理與稽核相關人員
希望取得 AI Security 國際認證的 IT 專業人士
完成本課程後,學員將能夠:
了解 AI 與生成式 AI 在資安領域中的核心概念
辨識 AI 系統的常見威脅與攻擊面
分析模型、資料、提示詞、工具鏈與 API 的風險
建立 AI 導入時的安全控制架構
理解 AI Agent 權限控管與審批的重要性
正確使用 AI 協助資安分析與應變
理解 AI 治理、風險與法遵要求
具備準備 CompTIA SecAI+ 認證的核心基礎
這門課帶來的價值
企業真正需要的,不只是會問 AI 問題的人,而是能讓 AI 安全落地、穩定運作、可以治理的專業人才。這門課將幫助學員從工具使用者,升級成能夠:
看懂 AI 導入背後的風險
判斷哪些流程適合交給 AI、哪些不適合
設計 AI 的控制點與防護機制
建立導入後的治理與稽核思維
在未來,AI 不會只是附屬工具,而會逐步成為企業流程的一部分。懂 AI 的人會越來越多,但懂 AI Security 的人,才是真正稀缺、真正關鍵、也真正更有職場價值的人才:因為他們擁有更高一層的能力:懂導入、懂治理、懂防護、懂風險。
AI 正在改變企業的工作方式。而真正有競爭力的專業人士,不只是能把 AI 叫來做事,而是能確保它在組織裡做事時,有效率,也有邊界;有能力,也有控制;能創造價值,也不製造麻煩。
CompTIA SecAI+ 不只是認證準備課程,更是您邁向 AI Security 關鍵職能的重要一步。
當 AI 已經不只是助理,而是能走進公司核心流程的「新同事」,現在要學的,就不只是怎麼叫得動它,而是怎麼管得住它、看得懂它、用得好它。
這門課,正是為了讓您掌握 AI Security 而開。
從Java基礎到企業級開發:掌握Spring Boot,一次到位!
👉你還在為 Spring Boot 的開發環境卡關嗎?
👉搞不懂 Controller、Service、Repository 之間怎麼合作?
👉資料庫存取效率總是瓶頸?
這門課,幫你一次搞懂!
【JAVA Spring Boot 網際網路系統開發全攻略(上集)】
從開發環境配置到完整網站建構,帶你實戰掌握:
✅ Spring Boot 核心技術與開發流程
✅ Spring MVC 架構 + Thymeleaf 前後端整合
✅ DI(依賴注入)、JdbcTemplate 與 DAO 設計模式
✅ 業界實務開發技巧與最佳實踐
👨🏫 授課講師
Eric Chen 陳宗興
專注資訊教育與軟體開發超過30年。早期投入美商製造業工業工程及 IBM ERP 系統開發,累積深厚實務經驗。曾任台灣資訊策進會顧問、中華民國軟體協會榮譽指導員,輔導台積電、中華電信等百餘家企業,並出版60餘本暢銷資訊書籍。
🎯 課程適合對象:
✅Java基礎開發者想邁向企業實戰
✅後端工程師想升級為Spring高手
✅前端工程師想理解後端系統整合
✅想導入Spring Boot的企業IT人員
🧠 全方位學習優勢:
✅實作導向,每一章節都有練習
✅架構圖+原始碼解說,輕鬆掌握
✅簡單易懂範例,快速應用
📌 不再紙上談兵,讓你真正寫出可上線的網站系統!
限時🔥5折優惠
趕緊把握機會,成為企業最搶手的JAVA Spring Boot開發人才!
現在就立即加入課程吧👇
https://user135527.pse.is/7eh824
🚀 2025 Java Spring Boot 跨域 AI 全端工程師養成班 開放報名!
限時特惠7折,只到6月1日止。
結合 Java 全端開發、雲端部署、AI 實作與專題製作的高效養成班!
每年僅此一班,小班制陪伴式教學,錯過再等一年!
🎯 你將學會:
✅ Java 核心語法、物件導向與資料結構
✅ Spring Boot 後端 + 前端MVVM整合實務
✅ Azure 雲端部署、容器化與 AI 應用
✅ Git 團隊協作、CI/CD 與 AI Agent 實作
📚 課程特色:
✅線上真人授課+影片回放
✅小班制限額10人,專屬技術群組輔導
✅避開平日上班時間,適合在職進修
✅分組 Side Project,導師帶你做出成果
🔗 課程詳情與報名:
👉 https://user135526.pse.is/104nabi_java_spring_boot
⏳ 名額有限,立即預約卡位!
滲透測試與事件應變:CompTIA Security+ 認證班學員評價
恆逸開課時間查詢:https://www.uuu.com.tw/Course/Show/1607/1
恆逸學員李冠明:
🛡️ 資安顧問專注技術檢測,涵蓋滲透測試與資安健診
我原先任職於資訊安全顧問公司,近三年來持續精進技術檢測能力,工作內容包含資安健診、滲透測試(Penetration Testing)以及主機弱點掃描等,目前主要擔任技術顧問一職。
💡 強化資安實務經驗,遵循同事建議選擇恆逸進修
由於在資訊安全領域的實務經驗尚不足一年,為了快速累積實戰能力與專業知識,我決定尋找合適的外部課程進修。在同事的推薦下,我選擇報名恆逸的相關課程。
👨🏫 講師實戰經驗豐富,結合紅藍隊知識引導 debug 技巧
老師的教學經驗非常豐富,讓我不僅能掌握課程核心,還能獲取關於 EC-Council相關課程的進階資訊,對未來的進修方向更有頭緒。老師常運用淺顯易懂的範例,幫助經驗較少的學員跟上進度。在實Lab環節,老師不只是照本宣科,而是使用自備的虛擬機展示實務操作,並詳盡說明每一步驟的邏輯。課程中也額外分享了紅藍隊(Red Teaming & Blue Teaming)知識,並現場展示弱點運作原理與製作過程,觀察老師進行 Debug 的過程讓我獲益匪淺。
🚀 優化滲透測試流程,加強專有名詞理解與備考規劃
雖然我有過滲透測試(PT)的經驗,但上完課後,我的思考邏輯有了進一步的突破。以前可能僅是依照標準流程作業,現在則能從更多維度進行技術檢測,並嘗試優化公司的資安環境,目前已協助公司進行惡意網頁阻擋。由於課程知識量龐大,我計畫在準備認證考試的過程中,持續內化所學並應用於工作。目前的挑戰在於英文基礎較弱,雖然看得懂專有名詞,但在判讀題目與詳細說明時仍有難度,因此後續會加強英文能力。
🛠️ 導入 Incident Response 流程,透過 SIEM 平台強化防禦
在實務應用方面,我學習到事件應變流程(Incident Response Processes)。雖然公司目前編制較精簡,較難成立專門的應變小組,但我計畫運用老師建議的整合軟體——SIEM 平台來進行通報與監控。目前首要任務是建立惡意活動資料庫,以便 SIEM 平台進行比對。此外,我也開始著手建立備份機制,逐步調整公司的資料備援計畫,並透過觀察數據流向確保內部網域安全,同時安裝了 Comodo 防毒軟體,利用沙箱(Sandbox)機制阻擋惡意活動。取得 CompTIA Security+ 認證後,相信對後續的薪資調整或職涯跳槽都有顯著幫助。
索取課程優惠:https://www.uuu.com.tw/Forms/CourseInfoRequest?courseId=COMPS&mediaSrc=UComWeb
為什麼大型廠商要求開發人員必備資安證照?我的 Security+ 進修分享
恆逸開課時間查詢:https://www.uuu.com.tw/Course/Show/1607/1
恆逸學員廖述鐘:
💻 佳研智聯軟體開發工程師:專注 MES 與設備機聯網系統開發
目前於佳研智聯股份有限公司擔任軟體開發工程師,主要開發 MES 製造執行系統、設備機聯網串接相關的系統開發。
🛡️ 因應大型客戶需求:開發者具備資安背景已成硬性指標
在幫廠商開發系統時,較具規模的廠商會希望負責開發的工程師具備資安背景或持有相關資安證照,以確保所開發的系統符合資安要求。
💡 幽默教學與生活化案例:將抽象概念轉化為具體的實戰能力
老師在課堂中不是照本宣科,而是透過幽默的語言與生活化的例子,讓學員能夠把抽象的資安概念與日常經驗連結起來。這樣的方式能讓學員在腦海中形成具體的畫面,進而更容易記住教材中的重點。此外,老師會安排實際操作的演示,像是模擬駭客攻擊或展示防禦機制的運作,讓學員親眼看到資安規則在真實世界中的必要性。透過這些互動,學員不僅能理解「為什麼要有這些規則」,更能感受到「如果沒有這些規則會發生什麼事」。這種結合理論與實務的教學方式,能讓學員在課程結束後,對資安有一個完整且系統性的概念,而不是停留在死板的文字敘述。整體而言,老師系統性及幽默的講解,既能引發學員的學習興趣,又能培養他們面對現實資安挑戰的能力。這樣的學習體驗不僅幫助學員記憶,更能讓他們在未來工作或生活中真正應用所學,達到知識與技能的雙重提升。
⚠️ 意識資安風險的嚴重性:從功能導向轉變為資安優先的開發思維
在整個課程中,讓我覺得最有收穫的部分,是了解到在系統開發過程中,除了功能與效能之外,還必須同時考慮到法規與資安相關的概念與知識。過去在未上課之前,我並不清楚資安事故的嚴重性,只覺得它可能只是造成系統暫時無法使用或資料外洩。然而透過老師的講解與案例分享,我才真正意識到,一旦發生重大資安事件,不僅會影響使用者的信任,更可能導致公司面臨巨額罰款、法律訴訟,甚至走向倒閉或破產的危機。這樣的認知改變了我對系統開發的態度。現在在設計或撰寫程式時,我會更謹慎地思考每一個環節是否符合資安規範,並且主動檢視是否有潛在的漏洞需要修補。舉例來說,會特別注意使用者身分驗證的設計、多因素驗證(MFA)的導入,以及資料加密與存取控制的落實。這些看似繁瑣的規則,其實都是避免災難性事故的關鍵。因此,這門課程不僅讓我建立了系統性的資安概念,更讓我深刻體會到資安與企業存亡息息相關。未來在開發系統時,我會將資安視為核心要素之一,努力避免因疏忽而造成嚴重後果,這也是我認為最寶貴的收穫。
🔒 深修常見攻擊防禦機制:強化 XSS、CSRF 與 SSRF 的開發防護力
身為軟體開發人員,我覺得最有收穫的部分就是深入了解了與軟體相關的攻擊手法,例如 XSS(跨站腳本攻擊)、CSRF(跨站請求偽造)、SSRF(伺服器端請求偽造)等等。這些攻擊往往是因為系統在設計或開發階段沒有考慮週全而留下的漏洞。過去我可能只專注在功能實現與效能優化,卻忽略了安全性的重要性。但透過這門課程的講解與實作演示,我清楚看到這些攻擊在真實世界中可能造成的影響。因此,在課程結束後,我對系統開發的思維有了很大的改變。未來在撰寫程式或設計架構時,我會特別針對這些常見攻擊手法進行防禦補強,例如:在防範 XSS 時加強輸入過濾與輸出編碼;在防範 CSRF 時導入 Token 機制與 SameSite Cookie;在防範 SSRF 時採用白名單與網路隔離策略。這些措施雖然會增加開發的複雜度,但卻能有效降低系統遭受攻擊的風險。
索取課程優惠:索取課程優惠:https://www.uuu.com.tw/Forms/CourseInfoRequest?courseId=COMPS&mediaSrc=104
EC-Council 認證加持:資安思維升級,為政府專案提出安全改善建議
恆逸開課時間查詢:https://www.uuu.com.tw/Course/Show/1500/1
恆逸學員嚴紹瑋:產業背景:資訊科技與系統整合服務產業
工作職務內容:使用 Spring 框架進行後端程式開發及維護
🚀
提升 Java 核心基礎與安全效能
平時工作主要使用 Java 進行開發設計,因此希望透過此課程進一步強化核心基礎與程式設計思維,並在開發過程中兼顧效能與資訊安全。
🔒
資安實作理解與工作連結
授課講師將許多抽象的資安理論,轉化成淺顯易懂的範例,例如透過 SQL Injection、XSS、Session Hijacking 等攻擊手法示範,並讓我們實際操作演練,使我能清楚理解安全漏洞的成因,以及在程式設計時該如何修改程式或進行設定以防堵。這樣一來,我不僅知道「要注意資安」,更能真正理解為何要這樣做,以及不做可能帶來的後果。另外,講師也很願意回答問題,不管是課堂上操作卡住,或是我提出與工作相關的情境,他都會耐心說明,甚至給出一些我平常可能想不到的建議。這對我幫助很大,因為我可以馬上將學到的東西與自己的工作串聯起來。
⚙️
資安實戰演練助我工作防護
我印象最深的是講師在示範 SQL Injection 的單元。他先給我們一個看似普通的登入表單,接著在輸入的字串中插入一些 SQL 指令,竟然就能繞過驗證、直接登入系統。這讓我立刻聯想到工作上常撰寫的查詢語法,如果沒有做好輸入驗證或參數化處理,很可能就會被攻擊者利用。另外,課程中也提到 XSS(跨站腳本攻擊)。透過講師實際示範將惡意程式碼嵌入網頁,再看到使用者端 cookie 被竊取的過程,我才真正理解到「前端輸入驗證」與「後端過濾」的重要性。這些都是課程中我覺得最實用、最有收穫的地方。
🎯
資安思維融入開發實踐
目前工作上參與的都是政府機關的大型專案,對於資安的要求非常嚴謹。透過此課程,讓我平時開發時,除了功能本身能否正確執行外,也會進一步思考這樣的設計是否存在漏洞,並且在專案開發過程中,我能主動提出安全性改善建議,也能協助同事檢查程式碼是否存在潛在風險。以前在設計 SQL 語法時,主要只考慮查詢效率及撰寫的便利性,很少想到安全性問題。經過此課程後,我將課堂中學到的參數化查詢與輸入驗證套用到專案中,在撰寫 SQL 語法時,盡量避免使用字串拼接的方式,並加強輸入檢核,有效避免了 SQL Injection 的風險。取得 EC-Council 的認證,代表我具備一定程度的資安知識,雖然公司並無明確規定加薪或升遷,但我相信對於往後的職涯肯定有所助益。
索取課程優惠:https://www.uuu.com.tw/Forms/CourseInfoRequest?courseId=CASEJava&mediaSrc=104
不只是寫出能跑的程式碼:為什麼軟體工程師需要 CASE 全週期安全認證?
軟體開發的世界裡,Java、.NET 等主流程式語言早已非常成熟,但攻擊手法也同步進化。Datadog《State of DevSecOps 2024》報告指出:90% 的 Java services 易受第三方程式庫中引入的關鍵或高風險漏洞影響,顯示 Java 應用在實務環境中廣泛依賴外部元件,而其中的弱點是主流程式碼安全之外的重要風險來源。
最新資安研究與行業報告顯示,整體應用程式安全威脅持續上升,包含 Microsoft 官方《Microsoft Digital Defense Report 2025》指出現代漏洞規模與攻擊複雜度正在增加,對應用系統帶來更大挑戰。 同時,Datadog 在其《State of DevSecOps 2025》報告中發現,像 .NET 這類服務經常因第三方元件漏洞引入高風險弱點,若 SDLC 不將安全前置,漏洞後補將難以有效防範。多起 2024 年公開的 .NET 相關 CVE 也證明,在實際開發與部署環境中,資訊洩露與拒絕服務等漏洞仍然頻繁出現,進一步凸顯了從 SDLC 全週期納入安全策略的必要性。
對多數工程師來說,這樣的場景並不陌生:
功能準時交付、測試也過了,卻在上線後被掃出高風險漏洞
滲透測試報告一來,才發現問題根本埋在需求或架構階段
資安單位要求補強安全,卻只得到一份模糊的修正清單
問題不在於你不會修,而是太晚才開始想安全。
對於現代開發者而言,學會寫出能運作的程式碼已經遠遠不夠。傳統的程式設計教育往往未強調安全問題,導致開發者只能在工作中摸索,甚至在漏洞發生後才進行補救。這就是為什麼 EC-Council CASE (Certified Application Security Engineer) 認證應運而生——將安全從事後補救 (Afterthought)轉變為開發的首要考量 (Foremost thought)。
為什麼「安全編碼」還不夠?你需要的是「安全 SDLC」
市面上不少應用程式安全課程,重點多半放在 OWASP Top 10、語法層級的防護或單點漏洞修補。這些固然重要,但在實務上,工程師真正頭痛的通常是:
為什麼這個功能「一開始就不該這樣設計」
為什麼改完程式,風險評分還是降不下來
為什麼每次資安問題都變成開發端的鍋
CASE 認證的不同之處在於,它採用了更全面的視角,涵蓋了典型的軟體開發生命週期 (SDLC) 的所有階段:從需求、設計、開發、測試到部署,把安全變成流程的一部分。
CASE:把安全拉回開發流程的起點
CASE 認證課程由 EC-Council 與全球應用程式開發與資安專家共同設計,目標很明確:讓開發團隊在每一個 SDLC 階段,都有可執行的安全決策依據。
透過在需求收集、架構設計、實作與部署階段導入安全方法,企業能大幅降低因應用程式漏洞導致的營運與資料風險。對工程師而言,這不只是寫出更安全的程式碼,而是避免反覆返工、降低事故責任風險。
CASE 對企業的實際價值
對組織而言,CASE 不只是培訓個人,而是降低整體技術風險。
提前預防高成本漏洞
建立標準化安全流程
減少跨部門摩擦
提升合規與審查能力
強化 DevSecOps 文化
修補漏洞的成本,往往是設計預防的 10–30 倍。CASE 的價值,在於把成本轉化為投資。
CASE 對工程師職涯的價值
在 DevSecOps 成為主流趨勢的環境下,安全能力已經是高階工程師的基本門檻。CASE 帶來的不是單一技能,而是職涯定位的轉變:
從 Developer 進階為 Secure Developer
從寫程式的人變成做決策的人
能與架構師與資安專家對等溝通
具備跨 Web / Mobile / API / IoT 的安全視角
未來留下來的工程師,不是寫得最快的,而是能寫得安全且設計得穩的人。CASE 認證協助你從只會開發功能進階到開發安全且可長期維運的系統,成為職場常勝軍。
課程資訊
1.報名本課程贈送一次認證考試「EC-Council Certified Application Security Engineer Exam(原價USD450)」,需於課程結束憑exam voucher code於恆逸官網考試中心自行登記考試時間
2.開課日起一年內,恆逸提供一次重考優惠價NT$1,000元(原廠重考費用USD249)
3.課程優惠方案:開課前2週完成報名繳費,享有早鳥恆逸銀卡優惠價
Gemini Spark怎麼用?實測排程、Gmail監控、跨服務工作,和一般Gemini差在哪?
Gemini Spark是Google推出的AI代理功能,7月29日後陸續開放給台灣用戶。和一般Gemini有什麼不同?Task、排程、Skills怎麼分?《104職場力》小編實測排程、Gmail監控與跨Google服務工作,並整理官方應用案例!
文/《104職場力》
本文目錄(點擊可快速前往)
Gemini Spark是什麼?和一般Gemini用法差異?Gemini Spark目前誰可以用?訂閱才能用嗎?Gemini Spark怎麼用?先認識Task、Schedule和SkillsGoogle官方提供Gemini Spark應用範例Gemini Spark實測:排程功能、自動擬回信草稿、專案進度追蹤什麼時候適合用Gemini Spark?
【使用工具】Gemini Spark網址:https://gemini.google.com/spark步驟:前往Gemini,在側欄點擊「切換至Spark」圖示訂閱:需使用個人Google帳號,台灣Google AI Pro或Ultra訂閱用戶可使用。Google於7月29日宣布Spark在台灣陸續開放,支援繁體中文。
主流生成式AI持續增加代理(AI Agent)能力。除了問問題、產生內容,使用者現在也能把一項較完整的工作交給AI,由它規劃步驟、使用不同工具,甚至在背景持續處理任務。
Google推出的Gemini Spark就是這類型個人AI代理,7月29日起在台灣陸續開放給Google AI Pro訂閱用戶。Spark可以處理多步驟工作、設定持續性任務,也能串接Gmail、雲端硬碟、文件、試算表、簡報、日曆等Google服務。由於運行於Google雲端,即使闔上筆電或鎖定手機螢幕,工作仍可在背景繼續。
如果平常已經在使用Gemini,可能會有疑問:Gemini本來就能串接Gmail、雲端硬碟、設定排程,Gemini Spark還多了什麼?哪些工作可以切換到Spark?
以下從功能、介面與實際工作情境來看差異。
延伸閱讀:Google AI代理Gemini Spark登台!免複雜設定 背景自動運作搞定雜事
Gemini Spark是什麼?和一般Gemini用法差異?
Gemini Spark可以理解成Gemini裡用來執行與管理完整任務的工作模式。用戶交付目標後,建立工作、規劃執行步驟,再視需求使用Google服務、Connected Apps、Skills、檔案或網站完成工作。Google將Gemini Spark定位為可自動處理複雜工作流程、管理持續性任務的個人AI代理。
對照一般GeminiGemini Spark主要用途問答、摘要、寫作多步驟、跨工具、持續任務使用方式開對話直接提問設定目標、建立任務並執行工作模式單次回應為主拆解多步驟工作、持續執行並回報進度任務排程固定時間為主固定時間/Gmail觸發/事件觸發重複工作可透過Gem等方式預先設定指令可建立Skills套用工作方式執行狀態需發問當下才執行可在背景持續處理
快速理解Spark的差異,可以抓3個重點:
1. 從對話進一步變成可以管理的Task
Gemini Spark會把一個完整目標建立成Task(工作)。使用者可以查看工作進度、追加或修改指令,任務也能在背景持續執行,適合包含多個步驟、需要一段時間處理的工作。
2. 把多個Google服務串進同個工作流程
Gemini Spark可串聯使用Google Workspace,包括日曆、文件、雲端硬碟、Gmail、Keep、試算表、簡報和Tasks等;也能搭配Google搜尋、Youtube及部分第三方應用。同一個任務可以跨不同服務接續處理工作。
3. Schedule+Skills:決定「何時做」和「怎麼做」
Google將Spark的基本邏輯整理為:工作(Task)-要做什麼;排程(Schedule)-什麼時候做;技能(Skills)-要怎麼做。
一般Gemini已有固定時間的「排程動作」,而Spark的「排程」是可以依固定時間、收到特定Gmail或特定事件啟動任務;「技能」則是一組可重複使用的指令與背景資訊,告訴Spark某類工作要如何完成。
Gemini Spark目前誰可以用?訂閱才能用嗎?
依照Google說明,Gemini Spark使用者須年滿18歲,使用個人帳號訂閱Google AI Pro或Ultra,並開啟「保留活動記錄」。公司或學校Google帳號目前尚未支援。
裝置方面,Spark可在Gemini網頁版、行動App、Mac版Gemini App使用。
若要於工作情境使用,帳號限制尤其值得注意。本文雖然會以工作情境實測,但由於目前僅開放個人帳號使用,使用時務必注意資安問題,避免為了使用Gemini Spark而把公司郵件、客戶個資或內部文件搬進私人帳號。
Gemini Spark怎麼用?先認識Task、Schedule和Skills
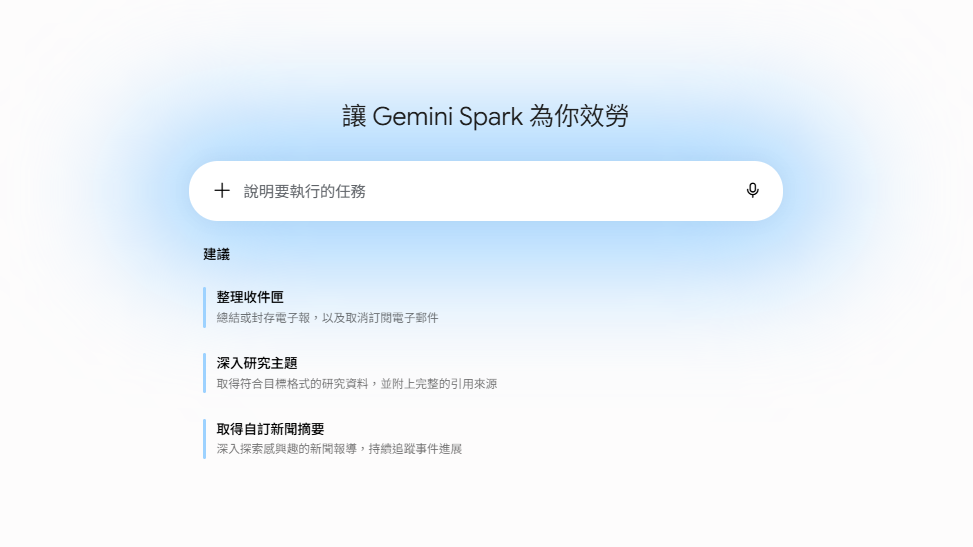
進入Gemini後,在側欄切換至Spark,即可看到「工作」、「排程」、「技能」與「連結的應用程式」等功能選項。
點擊側欄可切換至Spark,介面上可見工作、排程、技能及連結的應用程式。
工作Task:直接交付完整目標
建立Task時,可直接描述工作,也可以上傳檔案、雲端硬碟資料、Notebook,或指定Skill、連結應用程式。Gemini Spark會規劃執行步驟,並可背景處理任務,使用者可於工作面板查看進度。此外,Spark也能使用遠端瀏覽器等工具處理部分網頁任務。
排程Schedule:固定時間或事件觸發
可以直接用自然語言建立排程任務,例如「每週一早上執行」,也可以設定收到特定郵件或偵測到某項事件後開始工作。也可以手動建立排程。
以時間為準:指定時間執行,可設定一次、每小時、每天、每週、每月或每年。例如:「每天早上7點查看我的電子郵件、日曆和Google雲端硬碟,並告訴我應該優先處理哪些事。」
Gmail監控:收到符合Gmail篩選條件的郵件後啟動。例如:「每當收到客戶詢問信,根據對方需求草擬包含推薦服務與報價的回信,並存入草稿匣待我審核。」
主題監控:追蹤任何條件主題,符合指定事件後啟動。例如:「每當台北市有新的展覽活動要舉辦時,請透過電子郵件把詳細資訊發給我,並建議一個日曆上我可以安排的時間去參觀。」
不過Google提醒,Gemini監控仍不適合追蹤快速變動的資料,或執行「門票開賣時立即通知我購買」等時間緊迫的工作。
技能Skills:把常用工作規則存下來
技能(Skills)目前僅在Gemini Spark提供,和Gemini原有的「Gem」是不同功能。使用Skill可以保存自訂指令、參考資訊與工作規則,之後重複套用在不同Task中。Gemini Spark也可以依照任務內容自動判斷是否使用相關Skills。如果有一套工作每次都要重新解釋格式、規則與處理方式,就適合整理成Skill。
可以透過Gemini、使用預先填入或空白範本,或上傳技能檔案來建立技能。
延伸閱讀:「Skill」和「提示詞」差在哪?6大差異與SKILL.md寫法一次看
Google官方提供Gemini Spark應用範例
參考Google官方部落格說明範例,實際應用可以延伸到:
付費訂閱管理:「每月1號檢查信箱裡的帳單、數位發票與訂閱通知,找出漲價或即將到期的試用服務。」
週末活動安排:「每週五早上8點幫我找到我可能會感興趣的活動、附上詳細連結並統整到『週末計畫』文件中。如果有1~3個極力推薦的活動,直接加入我的行事曆。
旅行規劃:「只要信箱收到航班或飯店確認信,就自動把資訊存進『OOO行程規劃』試算表;並查找當地期間有趣的活動,自動填入行事曆的空檔。」
婚禮籌備:「從Gmail找出婚禮出席回覆,將賓客飲食限制整理成表格,並草擬一封摘要信給外燴廠商。」
回覆客戶詢問信:「掃描收件匣中的客戶詢問信,根據對方需求草擬包含推薦服務與報價的回信,並存入草稿匣。」
建立信件寫作風格Skill:「閱讀我過去的50封電子郵件並歸納出寫作風格指南。將此設為名為『代筆專家』的專屬技能,自動套用到未來草擬的信件。」
這些例子共同的特色,是一項工作通常包含「找到資料、判斷、採取後續行動」等數個步驟。
Gemini Spark實測:排程功能、自動擬回信草稿、專案進度追蹤
實測1|排程與事件觸發
定時排程:一般Gemini也能做到
首先以常見的工作需求測試,要求每天早上整理重要行程和待辦事項:
「每天早上8點,查看我的Google Calendar和Gmail,整理當天重要行程、需要完成的待辦,以及需要回覆的郵件。最後列出優先處理的3件事。」
實測結果:一般Gemini或Gemini Spark都能建立定時排程。
(圖/104職場力小編測試)
(圖/104職場力小編測試)
Gmail監控:收到信件觸發後啟動工作
接著以「客訴信回覆」為例,測試Spark的Gmail監控排程。
職場力小編先在Google Drive建立一份「測試用客服規範」,並在Gemini Spark輸入:
當收到主旨包含「客服」的新郵件時:1. 整理客戶反映的問題與訂單資訊。2. 查找Google Drive中的客服處理規範。3. 根據規範整理建議處理方式。4. 在Gmail建立回覆草稿。5. 不要自行寄出郵件。
建立後的流程會是:收到客訴 → 啟動Task → 雲端文件查規範 → 整理處理方式 → Gmail建立草稿。這裡的差異比較明顯:不必先看到郵件再下指令,符合條件的新信就會成為工作流程的起點。
(圖/104職場力小編測試)
實測結果:收到模擬客訴信後,就能在信箱看見回信草稿。
(圖/104職場力小編測試)
實測2|整理散落在Gmail、雲端文件的專案進度
再來測試專案管理情境:開過幾次會、文件也改過幾版,最新資訊散落在Gmail、雲端文件、日曆,想知道最新進度,Spark能整理好嗎?
職場力小編分別在雲端文件、Gmail建立了一組「新品上市」資料,包括會議記錄文件、專案討論信件等,並刻意放入上線日、產品負責人、價格等幾個資訊異動。
接著在Gemini Spark輸入:
查看最近兩週與「秋季新品上市」相關的Gmail、Google Drive和Google Calendar資料,整理目前已確認的決策、待辦事項、負責人、截止日期與尚待確認事項。如果不同資料有衝突,請以較新的資訊為優先,並指出原本內容和後續變更。找不到明確期限時標示「尚未確認」,不要自行推測。最後建立一份Google Docs「秋季新品上市|專案進度與待辦整理」。
實測結果:本次實測中,Spark能正確辨識資訊變更,並標記未確認事項,最後建立Google文件。不過,若整理涉及重要專案決策資訊,仍建議再次查核確認整理內容。
(圖/104職場力小編測試)
什麼時候適合用Gemini Spark?
可以先從任務的複雜度與觸發方式判斷:
需求比較適合問問題、寫文案、摘要單一資料一般Gemini即可固定每天/每週取得資訊Gemini或Spark排程皆可一項工作包含多個連續步驟Gemini Spark需要跨Gmail、Drive、Docs、Sheets等服務接續處理Gemini Spark收到特定Gmail後才開始處理Gemini Spark某個事件發生後再執行工作Gemini Spark想保存重複使用的工作規則Gemini Spark Skills
使用Spark時仍要保留人工檢查。Google將Spark標示為仍在早期開發階段,提醒AI可能出錯,也可能從郵件、文件或網站讀到誤導內容;涉及傳送訊息、修改資料、購物或其他重要操作時,部分流程會要求使用者確認。登入資訊、付款資料等敏感內容也不應直接輸入Task對話。
整體來看,Gemini Spark將Task任務管理、背景執行、Google服務間的跨工具操作,以及排程、技能放進同一套工作模式。對只需要查資料、寫內容或固定取得摘要的使用者,一般Gemini已能處理不少需求;當工作包含多個後續步驟、需要跨Google服務接續處理,或必須等待某個條件成立後再開始,Spark更容易展現它的用途。
[course_plugin api_type='course_id' title='測你的AI素養' id='e9e13d08-2c6f-49b2-bae8-1e9418588041']
.NET 開發者必看!學會滲透測試思維,加速修補資安漏洞並提升系統穩定性
恆逸開課時間查詢:https://www.uuu.com.tw/Course/Show/1501/1
恆逸學員徐英智:
C# 全端開發兼顧穩定與資料安全
我目前在一家以軟體開發為主的科技公司擔任全端工程師,主要使用 C# 和 .NET 平台開發各類應用程式。工作上,我負責的範圍涵蓋後端系統架構設計到前端畫面的串接。我也會與美編人員、測試人員一起討論技術方案,並處理系統整合的問題。我們的客戶大多是公部門,因此系統在穩定性、擴充性及資料安全方面的要求都非常高。
🎯 藍紅軍攻防實務滿足工作所需
公司正在計畫投標更多不同領域的專案,在證照要求上需要有更多同事擁有 C# 相關證照。我覺得這門課最大的吸引力是內容非常完整,從防禦到攻擊的部分都有涵蓋,特別是針對藍軍防禦與紅軍攻擊等主題,都有搭配實務講解。這些正好是我目前工作上非常需要了解的內容。
🛡️ 從攻擊視角掌握資安防護精髓
講師的教學方式非常豐富,不只侷限於課本內容,而是從多個角度搭配實際案例來說明重點。印象最深的是在講解「程式撰寫的資安防護」時,講師不只是單純地說明理論與原則,而是透過實際的攻擊範例,來展示網站在有防護與沒防護時的差別。透過這樣的實作演示,我能夠更直觀地理解各種漏洞的成因與攻擊手法,也學會了如何在開發階段就建立正確的安全意識。這對我特別有幫助,因為我在工作中經常需要修補系統漏洞、分析滲透報告。課程讓我更清楚地了解滲透測試人員在檢測時的思維與方式,能更有效地從防禦角度思考問題,預先避免潛在風險。這樣的實務教學方式,讓我在資安防護上不再只是照著規範執行,而是真正了解背後的邏輯與意義。
🔍 Proxy 工具實戰應用發現潛在弱點
讓我印象深刻、甚至覺得意想不到的收穫,是學到了 Proxy 工具在滲透測試中的進階應用。以前我只知道這類工具能攔截封包做基本分析,但在課程中,講師深入示範了如何利用 Proxy 來模擬實際攻擊、測試網站的安全防護機制,這才讓我意識到這類工具的潛力。透過上課,我發現可以在專案系統上線前,先用這個工具自行進行測試,檢查是否存在漏洞或防護不足的地方,這不僅能提早發現問題,也能減少上線後修補的時間與成本。上完課的隔天,我立刻將這些方法運用到工作中,重新檢查過去負責的專案系統,找出一些過去未注意到的潛在弱點。實務操作的經驗,也幫助我在考證過程中,能更快速地判斷並找到問題的答案。
🚀 資安課程助學員快速理解攻擊手法強化防護爭取升遷
這門課對我工作的幫助可說是立竿見影。回到公司後,我剛好收到幾份滲透測試報告需要修補漏洞,便立刻回想課堂上學到的觀念與技巧。以前看到這類報告時,常需要花時間去理解攻擊手法與漏洞成因,但現在我能更快掌握滲透人員的思維角度,也能準確判斷問題所在,迅速找到程式中需要修補的部分並完成防護強化。更重要的是,這次的學習讓我對資料防護與網路架構的整體概念有了更深入的理解,能夠以更全面的視角來思考系統安全。我現在也能更直觀地提出自己的建議與想法,並主動分享課程中學到的資安觀念與防護技巧。最後,我希望自己能順利在下個月取得 CASE .NET 的證照,爭取公司提供的額外獎勵與升遷機會。
索取課程優惠:https://www.uuu.com.tw/Forms/CourseInfoRequest?courseId=CASENet&mediaSrc=104

有任何收穫或想分享的,都來和大家一起聊聊吧!